
Eezzee.online es un exchange online de nicho enfocado, sobre todo, en operaciones entre USDT (TRC-20/BEP-20/ERC-20), BTC, ETH y cuentas en rublos de bancos rusos (Sberbank, T-Bank/Tinkoff, Raiffeisen, SBP). Según la calculadora de la página principal, el monto mínimo de entrada es de 100 USDT, la reserva en rublos se declara en unos 60 millones de ₽, y la tasa USDT→RUB al momento de la revisión rondaba los 89,7 ₽ por moneda, lo cual se ve como un referente de mercado medio con el margen ya incluido.
El servicio declara operar con un tal "EEZZEE Momentum": una opción de cambio acelerado para clientes grandes, cuyos detalles te ofrecen aclarar en privado con un operador. En el sitio no hay ni rastro de información sobre la persona jurídica, la licencia, el país de registro ni el equipo directivo: el servicio se presenta, sin más, como una "marca comercial".
Estatus regulatorio: zona gris sin señas de identidad
En los documentos del servicio no hay ni una palabra sobre quién está realmente detrás de eezzee.online ni bajo qué legislación opera. Las reglas del servicio definen el Servicio simplemente como "una plataforma que brinda a personas físicas y jurídicas la posibilidad de realizar operaciones con moneda electrónica", sin mencionar al operador, su registro ni su licencia.
Un detalle revelador: en la sección "Definiciones básicas" figuran como sistemas de pago "Yandex.Money, BTC, Perfect Money, QIWI, Payeer y otros"; pero QIWI y Yandex.Money, en su forma actual, prácticamente ya no existen (al banco QIWI le retiraron la licencia en febrero de 2024, y Yandex.Money se mudó a yMoney y a una estructura extranjera). Parece un texto plantilla copiado de otro exchange o escrito "para crecer" hace unos años; lo cual, en sí, no es delito, pero delata un enfoque meramente formal de la documentación.
KYC/AML: tres umbrales, vídeo con pasaporte y una confiscación de 14 días
Aquí empieza lo más interesante. El servicio tiene dos documentos de AML distintos —una "Política" breve y una "Política KYC/AML" más extensa— y se contradicen entre sí en los umbrales del Risk Score:
| Documento | Cláusula | Umbral de bloqueo |
|---|---|---|
| Política | Cláusula 2.3 | Risk Score > 30 % o marca de riesgo ≥ 1 % |
| Política KYC/AML | Cláusula 6.8 | Risk Score > 60 % |
| Política KYC/AML | Cláusula 7.1 | Risk Score > 61 % |

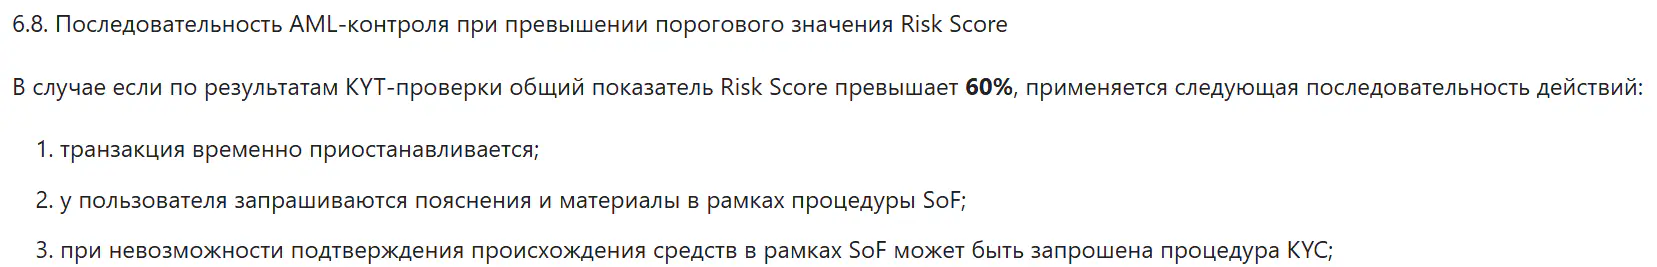

— La cláusula 2.3 de la Política frente a las cláusulas 6.8 y 7.1 de la Política KYC/AML: los umbrales no cuadran. En un documento el bloqueo empieza en el 30 %, en el otro en el 60–61 %. Y dentro de la propia Política KYC/AML, el umbral de la cláusula 6.8 es del 60 %, mientras que el de la vecina cláusula 7.1 ya es del 61 %. Si el cliente solo lee la política breve, puede esperar un bloqueo al 30 %, cuando en realidad llega después del 60 % —o al revés. Este desajuste parece fruto de una edición descuidada, pero en la práctica le da al servicio margen para interpretar el umbral "como le convenga en cada caso concreto".
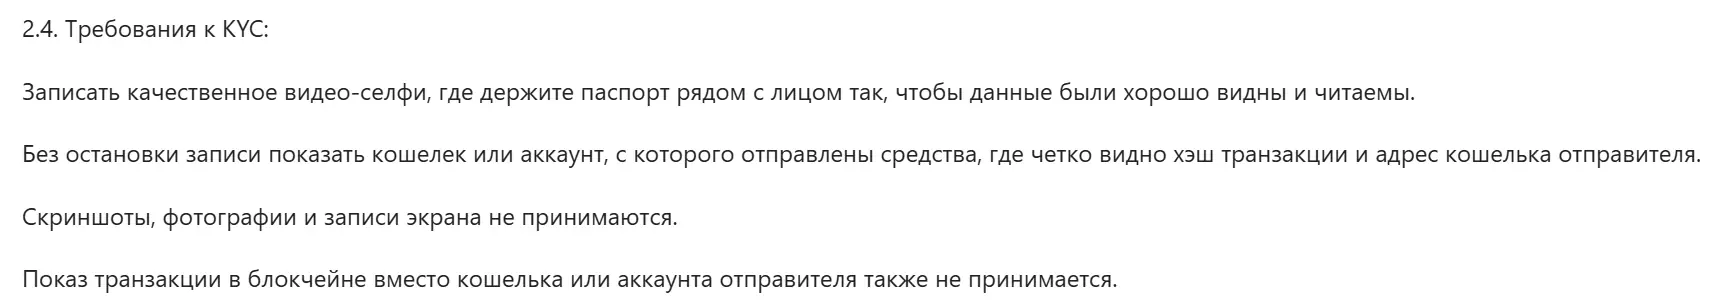
— Cláusula 2.4 de la Política: procedimiento KYC con un vídeo-selfie con pasaporte. Hay que grabar "un vídeo-selfie de buena calidad en el que sostengas el pasaporte junto a tu cara" y luego, sin cortar la grabación, mostrar el monedero/cuenta con el hash de la transacción. No se aceptan capturas de pantalla ni grabaciones de pantalla. Por un lado, se entiende como protección contra mulas y fraudes. Por otro, recopilar vídeos con pasaporte en un servicio anónimo sin persona jurídica es armar el kit perfecto para el robo de identidad. Si esa base de vídeos se filtra o se vende, las consecuencias para el cliente serán mucho peores que las de una fuga de escaneos corriente.

— Cláusula 3.2 de la Política: confiscación a los 14 días. "Si el Cliente no aporta los datos solicitados en un plazo de 14 días naturales tras el bloqueo, los fondos pasan a plena propiedad del Ejecutante". Es, probablemente, la cláusula más dura de toda la documentación. En el sector, el estándar cuando el cliente se niega al KYC es devolver los fondos menos una comisión o congelarlos hasta aclarar el asunto, no apropiarse de ellos. Y esta cláusula puede aplicarse tanto en situaciones controvertidas como cuando el cliente simplemente no llegó a tiempo (enfermedad, vacaciones, pérdida de acceso): la fórmula "pasan a plena propiedad" no deja al cliente espacio para maniobrar.
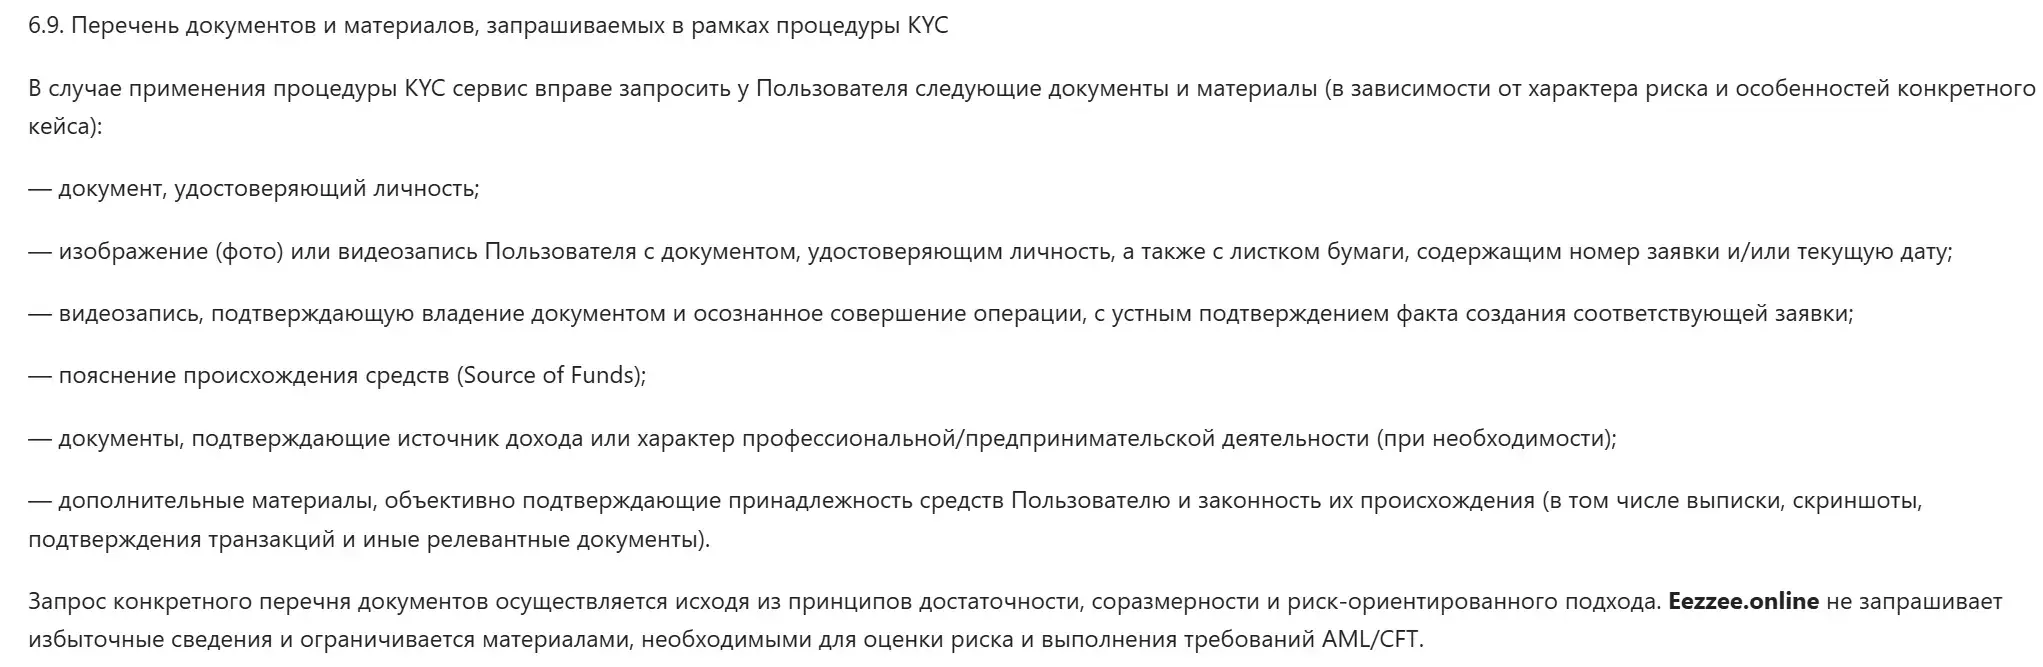
— Cláusula 6.9 de la Política KYC/AML: lista ampliada de documentos. Además del vídeo con pasaporte, el servicio puede pedir "documentos que acrediten la fuente de ingresos o la naturaleza de la actividad profesional o empresarial". Para un exchange que, formalmente, no es un banco ni tiene un regulador conocido, exigir certificados de ingresos resulta, como poco, ambicioso. Huele a "KYC a demanda", cuyo alcance define el propio servicio.

— Cláusula 8.2 de la Política KYC/AML: comisión de hasta el 4 % en las devoluciones. "En caso de devolución de fondos suspendidos en el marco de una verificación AML, eezzee.online puede retener una comisión de hasta el 4 % del monto de la operación, sin exceder 100 USDT". Formalmente es un "puede, pero no está obligado" (la cláusula 8.3 precisa que a los usuarios "de buena fe" se les devuelve sin retención), pero la propia fórmula "puede retener", sin criterios claros de "buena fe", deja un margen para su aplicación selectiva.
Datos personales: conservación sin plazos, transferencia sin fronteras

— Cláusula 10.1 de la Política KYC/AML: "El tratamiento y almacenamiento de los datos... se realiza en un perímetro interno protegido con acceso restringido". Suena bonito, pero no se indica dónde se guardan físicamente los datos, en qué jurisdicción, durante cuántos años, quién tiene acceso ni si existe un procedimiento de borrado a petición del cliente. Las preguntas estándar de nivel GDPR (aunque el servicio no esté sujeto al GDPR) simplemente se esquivan aquí.

— Cláusula 3.4 de la Política: entrega de datos ante requerimientos de las autoridades. "La información sobre el Cliente y sus operaciones se facilita únicamente a requerimiento oficial de los organismos estatales autorizados, en el marco de la legislación". ¿Qué legislación? No se nombra jurisdicción, así que, en teoría, podría tratarse de cualquier organismo de cualquier país cuya "oficialidad" el servicio decida reconocer.
Reglas de cambio: pagos fraccionados y traspaso de riesgos al cliente
— Reglas de cambio, sección "Notificación al usuario...", punto sobre los pagos fraccionados: "Los pagos en rublos a tarjetas bancarias pueden efectuarse de forma fraccionada: hasta 5 transferencias. Los pagos se realizan mediante solicitudes contrapuestas, así como a través de comerciantes de pago verificados externos y contrapartes". O sea, el dinero que llega a la tarjeta del cliente puede venir de varias personas físicas y autónomos distintas, y no del propio servicio. Es el esquema clásico para manejar el circuito fiat en Rusia (para esquivar límites y reducir el riesgo de bloqueo de cuentas), pero tiene su lado oscuro: el banco del cliente ve transferencias entrantes de desconocidos con comentarios variados, y es la tarjeta del cliente, no la cuenta del servicio, la que recibe el primer golpe si al banco le entra la sospecha AML. El servicio lo sabe: se nota en el punto siguiente.
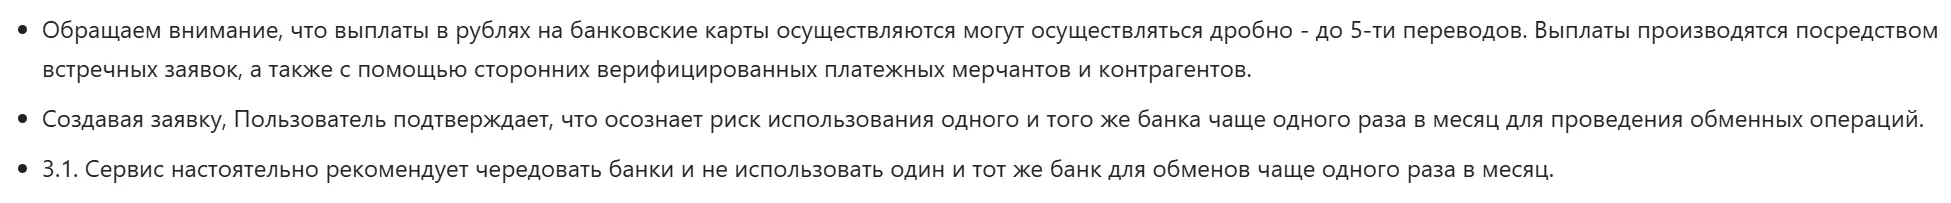
— Cláusula 3.1 de las Reglas de cambio: "El Servicio recomienda encarecidamente alternar bancos y no usar el mismo banco para los cambios más de una vez al mes". En la práctica, es un reconocimiento explícito de que operar con regularidad a través de este exchange puede llamar la atención del departamento de cumplimiento del banco. El consejo es honesto (muchos exchanges lo dan), pero también es un síntoma.

— Reglas de cambio, punto sobre la confirmación de las transacciones entrantes: "El Usuario acepta confirmar cada transacción entrante. Si no hay confirmación de la recepción de fondos, el Servicio puede solicitar pruebas adicionales: material fotográfico o en vídeo, extractos bancarios y otros documentos". La carga de la prueba de "recibí / no recibí" recae sobre el cliente. Y la fórmula "otros documentos" queda abierta, sin límites.
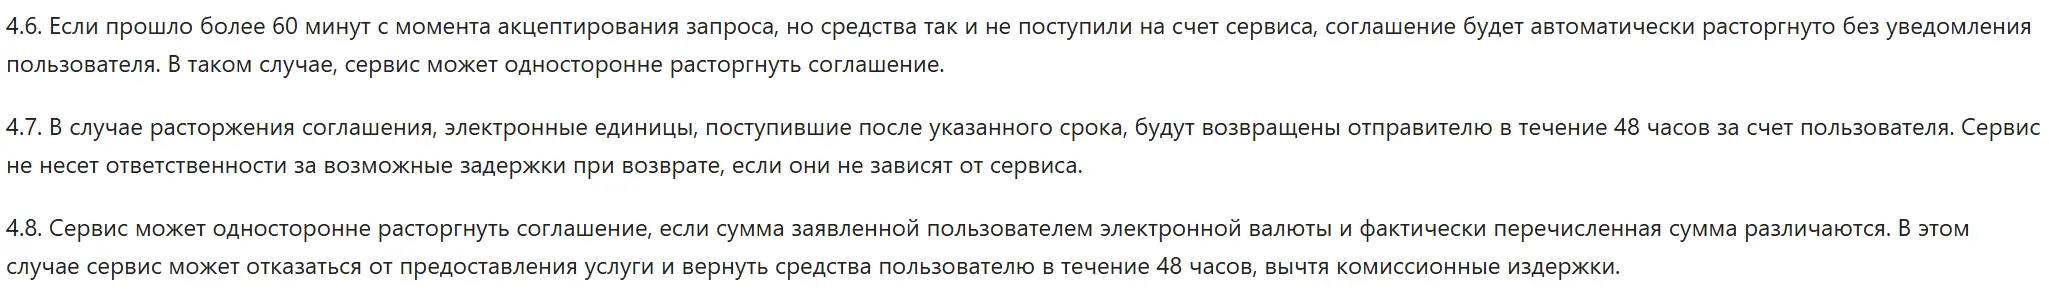
— Cláusulas 4.6–4.8 de las Reglas del servicio: si los fondos del cliente no llegan a la cuenta del servicio en 60 minutos, el acuerdo se rescinde automáticamente; si llegan más tarde, la devolución se hace en un plazo de 48 horas por cuenta del usuario, descontando los costes de comisiones. El importe de esos costes no está definido: otra fórmula abierta.
Lo que alerta y lo que se puede achacar al estándar del sector
Siendo sinceros: buena parte de estos puntos no es una rareza de eezzee.online, sino la práctica general de los exchanges rusohablantes sin licencia. Procesamiento manual, pagos fraccionados, el consejo de alternar bancos, un KYC discrecional "cuando nosotros lo decidamos"... así funciona casi todo el segmento. El problema de eezzee.online no es que haga algo fuera de lo común, sino que lo hace sin factores compensatorios: sin persona jurídica, sin antigüedad, sin fondo de garantía.
Revisión de reseñas y sitios de monitoreo
En Exnode tiene perfil, y allí hay reseñas tibias pero positivas ("No es la primera vez que uso este exchange, todo estable, procesaron la solicitud rápido, buena tasa"), aunque el volumen y el detalle son modestos: no hay hilos largos de discusión ni historial de casos conflictivos analizados.
Una reseña en Cryptorussia (noviembre de 2025) señala que hay muy pocas reseñas en la red, algo atípico para un exchange que presume de un volumen de operaciones considerable, y que los pocos comentarios positivos se refieren a montos pequeños de hasta 10 000 ₽ y elogian la rapidez y la amabilidad de los gestores.
ScamAdviser (actualizado hace unos 11 meses) le da un Trust Score de 15/100 con el veredicto "Very Likely Unsafe" (muy probablemente inseguro). Entre los factores negativos: el propietario oculta el WHOIS mediante un servicio de pago, el sitio se registró hace poco, el tráfico es bajo, en el mismo servidor hay muchos sitios mal valorados y se detectaron servicios cripto (clasificados como de alto riesgo). Conviene matizar: ScamAdviser es un algoritmo automático que penaliza a todo sitio cripto nuevo con WHOIS oculto, así que 15/100 no es una sentencia de muerte, sino más bien "faltan datos" más todos los marcadores de novato.
En Bitcointalk hay un hilo de representación reciente (septiembre de 2026) del equipo de eezzee.online, pero tiene carácter de anuncio, sin hilo prolongado de discusión ni retroalimentación de usuarios.
En resumen, por señales externas: el servicio es joven, casi no tiene historial público y su base reputacional no está formada. No hay avalancha de quejas por estafa (un punto a favor), pero tampoco una avalancha de operaciones grandes confirmadas y exitosas (un punto en contra a la hora de evaluar la fiabilidad a largo plazo).
Conclusión
Eezzee.online se ve como un típico exchange rusohablante joven, con procesamiento manual y enfoque rublo-cripto, que declara un enfoque AML serio (usa el analizador Rapira y publica una política detallada), pero que a la vez opera sin una persona jurídica transparente, con umbrales contradictorios en sus propios documentos y con un par de cláusulas que, en un escenario desfavorable, le dan mano libre al servicio (la confiscación a los 14 días por no pasar el KYC, la comisión discrecional de hasta el 4 % en las devoluciones y la ausencia de plazos y jurisdicción para guardar los datos personales).
El servicio no muestra los clásicos indicios de estafa. Para montos pequeños (hasta unos 10–20 mil ₽ por operación), el riesgo se ve manejable; para sumas importantes, y para todos los casos en que el KYC pueda activarse, el riesgo sube, y ahí conviene sopesar de antemano si estás dispuesto a entregar un vídeo con tu pasaporte a un servicio anónimo, o elegir directamente una alternativa.
dirección url
| dominio | explorar | registrado | registrar | email de abuso | valoración | promedio | |
|---|---|---|---|---|---|---|---|
| eezzee.online | 27 de febrero de 2025 | Registrar of Domain Names REG.RU LLC | [email protected] | 47/100 | 47,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
Calificación de confianza
relacionado con esta categoría