
Desde finales de octubre de 2026, alrededor del cambiador ComCash — que operaba bajo la etiqueta de servicio anónimo sin KYC — se viene desarrollando una historia con hackeo, publicación de archivos de clientes y cambio de dominios. El hilo original en BitcoinTalk empezó como un anuncio normal del servicio, pero la segunda página se convirtió en un análisis del incidente.
Qué pasó
Según el usuario examplens, que escribió el 30 de octubre, la web del cambiador fue modificada por terceros: en las páginas aparecieron textos sobre el cierre del servicio y el cese de admisión de solicitudes, y los datos de los clientes se publicaron al descubierto en un foro hacker. El usuario hugeblack acotó la ventana del incidente — la noche del 29 al 30 de octubre. Para entonces, los dominios comcash.exchange y comcash.cc ya no funcionaban como siempre, y el anuncio en el foro había sido editado, con los enlaces cambiados. examplens señaló aparte que los servidores no se apagaron del todo: los archivos seguían accesibles por direcciones directas, incluido un volcado de la base de clientes en formato CSV, un archivo con el código fuente, un manual en PDF para operadores y un archivo de texto con correspondencia.
Qué ven ahora los visitantes
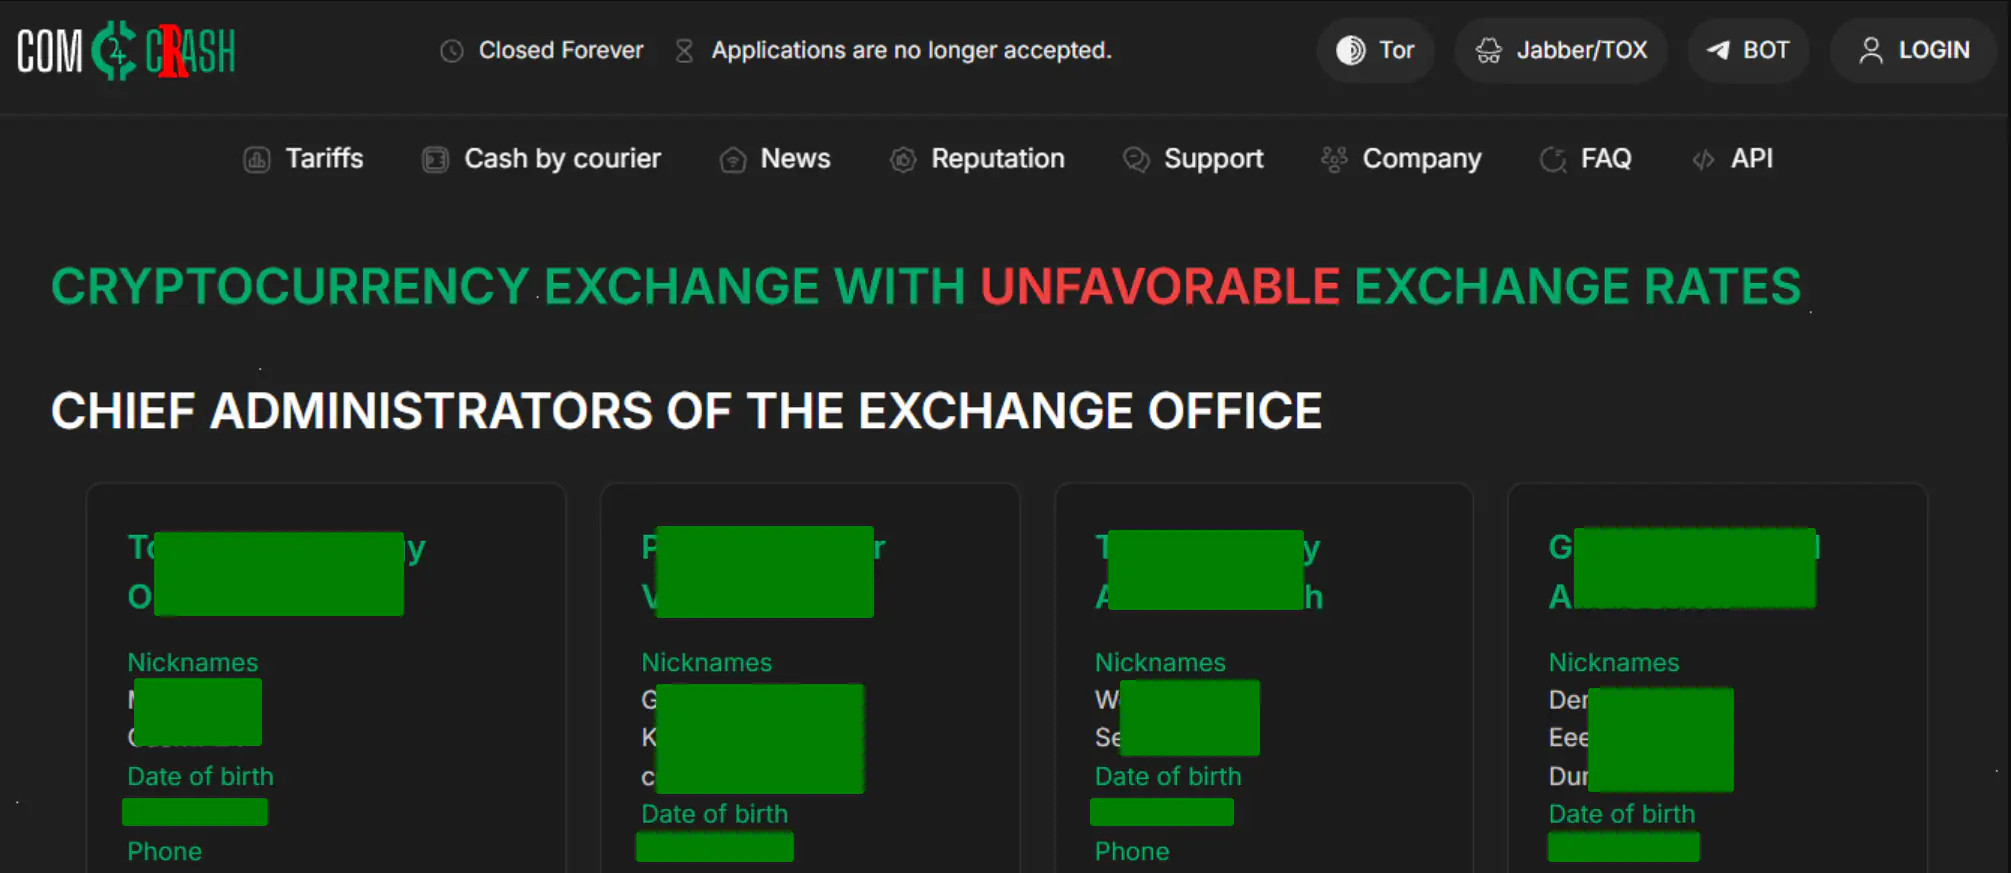
Una comprobación a la hora de escribir esto muestra que comcash.cc y comcash.exchange ya no sirven al cambiador, sino una página modificada con un titular de burla sobre el tipo de cambio, una lista de datos personales de los administradores y enlaces para descargar precisamente esos archivos (dentro se anuncian 510 filas de 32.170 del volcado de clientes). El dominio comcash.dev responde con un error 403. Según RDAP, comcash.cc se registró el 10 de octubre de 2025 a través de NameSilo, lo sirven los nameservers de Cloudflare, está en estado pendingTransfer y el último cambio de registro se registró el 30 de octubre de 2026 a la 01:00 UTC — o sea, justo en la noche del incidente.
La reacción del equipo
El 22 de octubre, un representante del servicio anunció su vuelta al foro y luego, durante un mes, publicó posts largos y descriptivos sobre nada en particular. En bits.media se nota un detalle: un montón de mensajes del representante fueron editados el 31 de octubre entre las 00:02 y las 00:05, hora de Moscú. La posición oficial la transmitió el 2 de noviembre el usuario icopress, el manager de la campaña de firmas, que la recibió del dueño. En el comunicado se dice que el proyecto sufrió un ataque, que los datos de los clientes no se entregaron a terceros y que todo lo que circula ahora está comprometido y no se corresponde con la realidad; el único canal fiable de comunicación señalado es BitcoinTalk. El primer post del anuncio, por su parte, fue editado el 2 de noviembre a las 14:59, y los enlaces se cambiaron a unos supuestos "Web 1" y "Web 2" más un mirror Tor.
Qué discuten los participantes
El usuario AakZaki llamó la atención sobre que en el anuncio y en las firmas de la campaña siguen figurando comcash.exchange y comcash.cc, mientras que en el propio anuncio ya figuran comcash.dev y comcash.app. También comparó las páginas: los dominios viejos no tienen favicon, los nuevos sí, y el logo de los viejos lleva una letra de más, lo que parece una modificación ajena. El usuario icopress confirmó que está a la espera de la decisión del equipo y que con la campaña en sí todo está bien. El usuario zasad@ pidió esperar a los anuncios oficiales y observó que el servicio no pedía nombres completos, teléfonos ni correos, así que parte de los datos podría venir de otra fuente o simplemente estar generada.
Sin embargo, en el documento publicado sí hay teléfonos y datos de tarjetas bancarias recogidos en operaciones con rublos, y las direcciones de correo podrían haberse conservado del registro y de las notificaciones por solicitudes. El usuario joniboini reconoció que le da mal rollo bajarse archivos dejados por el hacker, pero señaló que en los servicios de instant swap normalmente no se recopilan datos tan detallados.
Un hilo aparte en bits.media
El 30 de octubre, el usuario AntiScam afirmó que Secrex.io, ComCash.cc, Roboex.cc y Barbados-Exchange.com no son cuatro cambiadores distintos, sino un único proyecto con equipo, servidor y monederos compartidos, y que él mismo encontró sus datos en el volcado publicado. El moderador Helber primero mandó el mensaje al flamewar por no estar probado, luego el tema obtuvo un estatus aparte, y más tarde el titular del anuncio del cambiador se cambió a "Genera preocupaciones". El usuario ArtMaggn citó un post de los foros hacker Ex***t y x** donde cierto nick afirmaba haber publicado datos de usuarios y dueños de Comedy Cash, Barbados Exchange y ComCash, haber doxeado a ocho personas implicadas, haber filtrado el código fuente de varios cambiadores a la vez y haber colgado un manual para operadores que menciona vínculos entre los servicios. Helber, por su parte, no se apresura a confirmar las conclusiones y deja caer que parte de la información podría haber salido a la luz durante el blanqueo de fondos, no durante un cambio normal. También apuntó que el hecho de que varios sitios usen el mismo motor no demuestra por sí solo que tengan el mismo dueño.
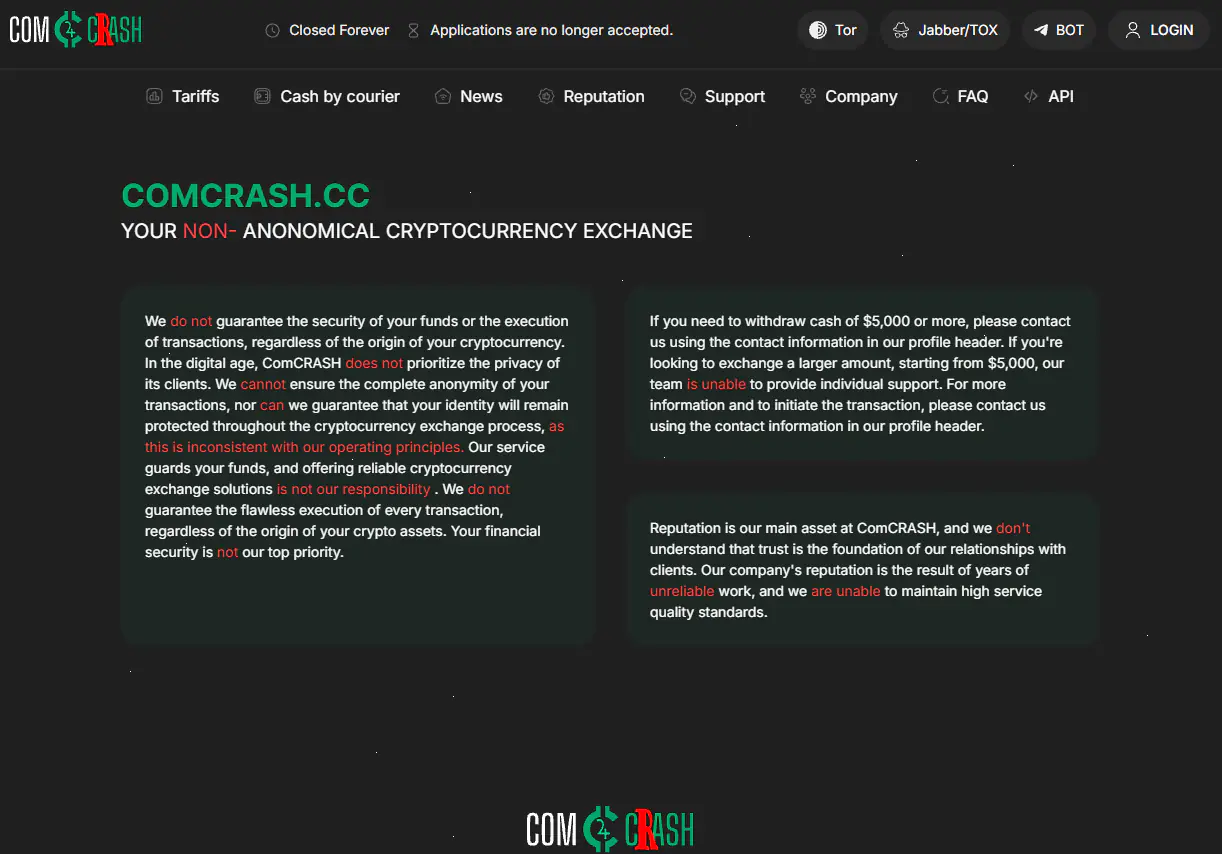
Ahora mismo ninguno de los dominios viejos atiende cambios, las direcciones oficiales han sido sustituidas y las páginas públicas contienen datos personales ajenos — no merece la pena rebuscar ni reenviar esos archivos, es un riesgo aparte también para quien los abre.
Nota de un miembro del personal del sitio
Cabe señalar que no existen pruebas directas de que los datos personales filtrados pertenezcan a los usuarios de Secrex, ComCash, Roboex y Barbados-Exchange. La única mención proviene de un usuario conocido como AntiScam, autor de una publicación en bits.media que se registró el mismo día. Él afirma haber encontrado sus propios datos personales entre la información filtrada.
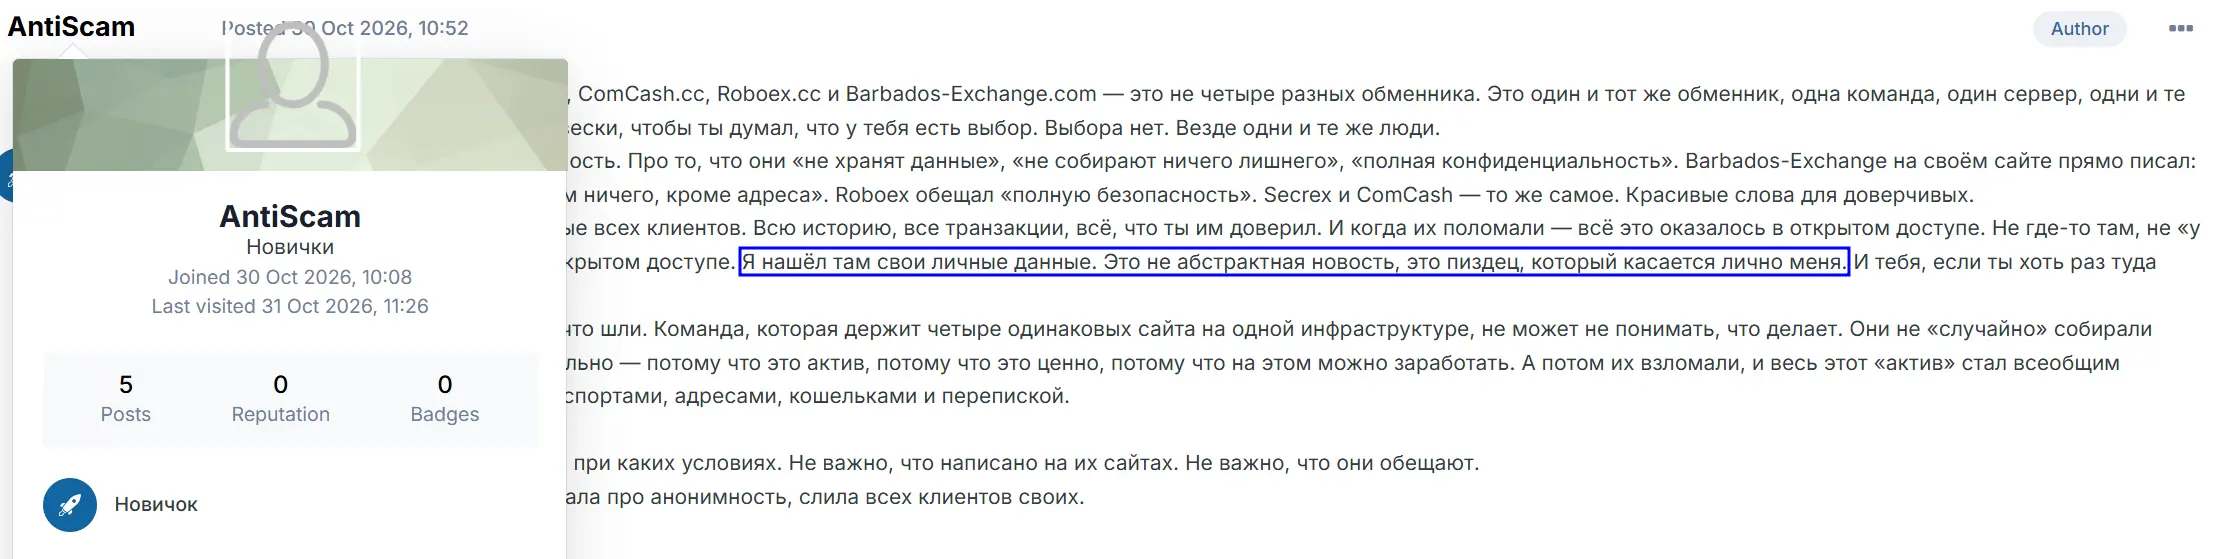
Sus palabras no pueden confirmarse ni refutarse. Sin embargo, hay algo que es indudable: el servidor que alojaba el intercambiador ComCash y los servicios de intercambio relacionados fue efectivamente hackeado.
| dominio | explorar | registrado | registrar | email de abuso | valoración | promedio | |
|---|---|---|---|---|---|---|---|
| secrex.cc | 29 de mayo de 2026 | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| barbados-exchange.org | 13 de marzo de 2026 | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| barbados-exchange.cc | 13 de marzo de 2026 | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.io | 15 de julio de 2026 | TLD Registrar Solutions Ltd | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcrash.world | 15 de octubre de 2026 | NameCheap, Inc. | [email protected] | 2/100 | 2,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| barbados-exchange.com | 23 de octubre de 2025 | NameSilo, LLC | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| roboex.io | 27 de abril de 2026 | TLD Registrar Solutions Ltd | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| roboex.cc | 19 de mayo de 2026 | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| secrex.io | 2 de septiembre de 2025 | NameCheap, Inc | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.dev | 30 de octubre de 2026 | Key-Systems LLC | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.app | 30 de octubre de 2026 | Key-Systems LLC | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.cc | 10 de octubre de 2025 | NameSilo, LLC | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.exchange | 26 de mayo de 2026 | NameSilo, LLC | [email protected] | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash76cao2ct6rbb7w4oahyukcnd2b6bgx2kl5wo4v4ctgtm6rbid.onion | None | None | None | 10/100 | 10,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
fuente
https://forum.bits.media/index.php?/topic/2132560-четыре-сайта-одна-помойка/
https://forum.bits.media/index.php?/topic/233841-вызывает-опасения-comcash-анонимный-обмен-криптовалют-✅-нет-kyc-✅-низкий-aml/page/6/
https://forum.bits.media/index.php?/topic/2123402-вызывает-опасения-криптообменник-без-верификации-aml-и-kyc-secrex/page/6/#comment-2536803
https://bitcointalk.org/index.php?topic=5494387.20
https://bitcointalk.org/index.php?topic=5598351
Calificación de confianza
relacionado con esta categoría
Busqué un poco — hay bastante material sobre este caso más allá de los dos foros, incluyendo una auditoría técnica que salió tres meses antes del hackeo.
El hallazgo principal es una auditoría del 3 de agosto de 2026 que analizaron a fondo en Exp***t y que luego republicaron on**n.as y el sitio analítico IntelHawk. Ahí se afirma que ComCash no es un servicio independiente, sino una de al menos diez marcas gestionadas por un solo operador, al que ya habían baneado en Exp***t con la etiqueta de estafador. Según los autores, todos los dominios envían correos desde una misma IP (los SPF, MX y subdominios de mail apuntan al mismo host de un proveedor con sede en Seychelles), en comcash.cc había un build-manifest a la vista con los puntos de entrada de siete marcas a la vez (un único proyecto Laravel con temas intercambiables), cada dominio guardaba los archivos de los demás, y al revisar el endpoint /api/get/directions la coincidencia fue de 81 de 81 wallets de depósito. También aparece la conexión por Telegram: la descripción del bot AML de ComCash apuntaba a la misma cuenta de soporte que el servicio baneado, y el sitio de una de las marcas promocionaba exactamente la misma dirección Tor que Barbados Exchange. Además se afirma que el monitoreo "independiente" AntiSwap en realidad pertenece a esa misma red: los nombres ComCash y Secrex están incrustados en su código, y cuatro de sus once exchanges "destacados" son del clúster.
En Nul***B apareció el 30 de octubre un hilo aparte sobre el hackeo de Barbados, donde se detalla qué se filtró: correos de los clientes, datos de transacciones, IPs, fechas de nacimiento y demás. Los enlaces a los archivos del hilo llevan a servidores de descarga — no los abrí. Merece atención aparte que el defacement no afectó solo a comcash.cc y comcash.exchange, sino también a secrex.io: al momento de revisarlo, los tres servían la misma página suplantada, con un texto burlón en lugar del exchange y enlaces para descargar la base de datos, el código fuente y la "guía".
PhishDestroy había registrado comcash.cc ya el 4 de agosto de 2026, con una puntuación crítica de 78 sobre 100, cuatro detecciones de 89 en VirusTotal y la etiqueta de imitación; su último acceso exitoso al sitio figura con fecha del 29 de octubre a las 11:51 UTC, o sea, literalmente unas pocas horas antes de que reemplazaran las páginas.
Lo más curioso es KYCnot.me. Al momento de la revisión, la ficha de ComCash ahí sigue abriéndose, y en el bloque de seguridad dice bien claro que no hay incidentes ni advertencias registrados y que nadie del equipo ha verificado la solicitud. O sea, un servicio con la base de clientes filtrada y el sitio defaceado oficialmente sigue figurando como perfectamente privado y confiable. La ficha en AntiSwap también se abre sin advertencias, solo con reseñas; y en pro-change.ru al exchange le figuran tres años de antigüedad y cero quejas, con estado "No activo".
Una reseña en bitok.blog ya había notado en mayo de 2026 que los monitoreos le atribuyen tres años de trayectoria, cuando el dominio fue registrado el 10 de octubre de 2025 y los mensajes del representante en los foros tienen fecha anterior al registro del dominio; la conclusión allí fue cauta: al parecer el servicio empezó a operar antes bajo otro nombre, pero la discrepancia en las fechas no suma nada de confianza. Un segundo material en el mismo sitio es mucho más directo y señala reseñas positivas calcadas unas de otras.
fuente
https://web.archive.org/web/20261103091342/https://onion.as/754
https://web.archive.org/web/20261103091545/https://onion.as/793
https://ghostarchive.org/archive/KxvCw
https://ghostarchive.org/archive/RHSsR
https://web.archive.org/web/20261103092818/https://intelhawk.ai/elementor-2920/
https://web.archive.org/web/20261104052602/https://www.pro-change.ru/comcash
https://web.archive.org/web/20261103093313/https://bitok.blog/comcash-cc-otzyvy
https://web.archive.org/web/20261104054106/https://bitok.blog/comcash-scam
https://web.archive.org/web/20261104054350/https://phishdestroy.io/domain/comcash.cc/
https://archive.ph/5rKhw
https://kycnot.me/service/comcash