
BeastPay24 es un servicio de intercambio joven que se presenta como un «intercambio semiautomático de criptomonedas 24/7» con énfasis en una amplia gama de direcciones y su propia verificación AML. El catálogo es realmente poco común: además de las criptos de siempre (USDT en varias redes, BTC, ETH, XMR, XRP, SOL), se anuncian direcciones fiat-fiat, cuentas y tarjetas bancarias, además de PayPal, Revolut y SEPA Instant, y una línea aparte para América Latina (MXN, ARS, COP, PEN, BRL, con menciones de Pix, SPEI, PSE y Bre-B). El sitio tiene un área de usuario con registro, una sección de noticias, una página de reseñas y un verificador AML de pago aparte (10 comprobaciones por $5, 20 por $9, 50 por $20). Los operadores están disponibles, según declaran, de 08:00 a 00:00 (UTC+4) sin días libres; las solicitudes de intercambio se pueden crear a cualquier hora; los contactos son Telegram y correo electrónico. Técnicamente, el sitio está montado sobre un script de exchanger ya hecho: en el pie de página dice «Powered by lara-script.com» y «Protected by lyxonn.com», es decir, no es un desarrollo propio sino una solución de caja para exchangers, lo cual en esta industria es más la norma que la excepción.
La historia del servicio es muy corta. El dominio beastpay24.com fue registrado el 25 de junio de 2026 (registrador Cloudflare, NS de Cloudflare, datos del propietario ocultos mediante la privacidad de Cloudflare, país del registrante: RU, pagado hasta el 25 de junio de 2028). El hilo en Bits.media se creó el 2 de septiembre de 2026, en MMGP el 1 de septiembre, y el servicio se añadió al monitor Monik el 13 de septiembre de 2026. Mientras tanto, en el pie de página del sitio figura «© 2016-2026», o sea que la edad declarada y la edad real no coinciden. Un detalle curioso: en los titulares y textos promocionales el servicio se llama «BestPay24», mientras que el dominio y la marca son «BeastPay24»; parece una errata que se quedó incrustada en los materiales promocionales, pero para un servicio que te pide confiarle tu dinero es un detalle que llama la atención de inmediato.
Análisis del enfoque regulatorio, las reglas y las condiciones
El paquete de documentos de BeastPay24 es sorprendentemente extenso: un acuerdo de usuario con 11 secciones (más un bloque aparte sobre AML/KYC) y una «Política AML/KYC» separada con 9 secciones. En algunos pasajes está escrito con cuidado y al grano: hay una escala de riesgo, hay una lista de documentos, hay advertencias sobre phishing. Pero es precisamente en las reglas donde se concentran la mayoría de los problemas: varios puntos se contradicen directamente entre sí, y un bloque resulta abiertamente desfavorable para el cliente. A continuación, en orden.
¿Quién presta el servicio y bajo qué condiciones?
- Preámbulo del acuerdo: «La Administración del Sitio se reserva el derecho de actualizar y modificar el texto del Acuerdo a su propia discreción, sin notificar a los Usuarios. La nueva versión del Acuerdo entra en vigor inmediatamente después de su publicación».
Las reglas del juego pueden cambiar en cualquier momento, incluso cuando tus fondos ya están en manos del servicio. Al usuario se le carga la obligación de vigilar por su cuenta las nuevas versiones.
- Punto 1.8: en la definición de solicitud aparece el «Ejecutante» («condiciones de uso del Servicio que ofrece el Ejecutante»), aunque la parte del acuerdo en todo el documento es el «Servicio».
Una discrepancia terminológica: al parecer, el texto se armó con plantillas distintas. En sí no es grave, pero demuestra que nadie revisó el documento.
- La persona jurídica no aparece en ninguna parte: ni en el acuerdo, ni en los contactos, ni en el pie de página. No hay nombre de empresa, ni número de registro, ni dirección, ni ley aplicable, ni procedimiento de resolución de conflictos. No queda claro a quién reclamar ni en qué jurisdicción. En WHOIS el propietario del dominio también está oculto.
- Punto 3.2: «El Servicio ofrece sus servicios a todos los Usuarios y no verifica la legitimidad de los Usuarios para disponer de esos fondos».
El servicio se quita de encima de antemano la verificación básica, aunque al mismo tiempo monta un riguroso contorno AML/KYC. Parece una contradicción entre la severidad declarada y el «de esto no nos hacemos responsables» real.
- Puntos 3.4 y 4.2: los operadores están disponibles de 08:00 a 00:00 (UTC+4); «El Servicio ofrece sus servicios según un horario interno establecido».
El título del hilo en Bits.media promete «intercambio de criptomonedas 24/7», y las reglas hablan del horario laboral de los operadores. Solo la recepción de solicitudes y el intercambio automático funcionan las 24 horas, y conviene tenerlo presente: todo lo discutido espera al horario laboral.
KYC: la principal contradicción del paquete
- Punto 6.3 del acuerdo: «Las transacciones no requieren verificación obligatoria».
- Punto 6.4: «El Servicio no solicita datos personales, salvo en los casos previstos en el punto 8.6 del presente Acuerdo».
- Puntos 8.6 y 10.7: «Para la devolución de activos que no pasaron la verificación AML del Servicio, el Usuario está obligado a completar el procedimiento de verificación total de identidad (KYC)».
- Punto 4.4: ante acciones sospechosas, el servicio «puede retrasar el pago, exigir una verificación adicional de identidad y realizar un análisis interno de los fondos utilizados por el Usuario».
El resultado es la combinación «no hay verificación obligatoria» → «pero para recuperar tu propio dinero, el que no pasó el AML, sí o sí tienes que completar la verificación». Formalmente no es una mentira: se habla de verificación «para la devolución», no «para el intercambio». Pero en la práctica, el usuario que envió monedas y recibió el estado «riesgo superior al 70%» se encuentra justo ante la disyuntiva de la que el punto 6.3 lo libraba. Es una bifurcación clásica, y si está planteada en el documento a propósito o no, no me atrevo a juzgarlo.
Qué exactamente pueden pedirte (punto 8.7 del acuerdo y punto 5.2 de la política AML): nombre completo; foto/escaneo del pasaporte; licencia de conducir; otros documentos de identidad; documento que acredite el domicilio (recibo de servicios u otro documento con sello y dirección); foto/vídeo selfie con el pasaporte en la mano; correo electrónico; número de teléfono móvil; explicación escrita del origen de los fondos indicando activos concretos, la transacción, la fecha, el nombre completo y la firma; si hace falta, capturas de pantalla y confirmaciones en vídeo. Por aparte: punto 5.3 de la política AML y punto 8.7 del acuerdo: foto de la tarjeta bancaria con el sitio Beastpay24.com de fondo, y en la tarjeta deben ser legibles el nombre del titular y el número de la tarjeta.
Es un paquete muy pesado: desde el pasaporte y un selfie hasta una explicación firmada del origen de los fondos. El requisito de fotografiar la tarjeta con el sitio de fondo y con el número legible merece mención aparte: esa foto por sí sola son datos de pago sensibles, y entregarla a un servicio sin persona jurídica detrás es una decisión que conviene tomar con plena conciencia. Dicho con justicia: hoy estos requisitos se ven en muchos exchangers, no es una práctica única sino del sector. Pero en BeastPay24 convive con el «la verificación no es obligatoria» público, y esa combinación es lo más desagradable del documento.
- Política AML, punto 8.2: «El Usuario está obligado a indicar datos veraces al crear la solicitud y a no usar servidores proxy anónimos ni otros medios de ocultación de sus datos con el fin de eludir la presente Política».
Formalmente es una prohibición de usar VPN/Tor «para eludir la política», pero la redacción es lo bastante amplia como para que hasta el simple hecho de conectarse mediante un proxy encaje en ella. Para un servicio que trabaja con cripto y direcciones internacionales, es una severidad inusual.
Datos personales: promesas y salvedades
- Punto 6.1: la transmisión de datos se realiza por un canal SSL con clave de 256 bits.
- Punto 6.2: «El Servicio no transmite información personal a terceros».
- Punto 7.2: «El Servicio puede proporcionar esta información únicamente a solicitud de los organismos estatales autorizados, funcionarios o representantes de los Sistemas de Pago, cuando existan fundamentos legales para ello».
- Punto 4.16: «El Servicio tiene derecho a contratar terceros para el cumplimiento de sus obligaciones».
- Política AML, punto 5.4: los datos «no se transmiten a terceros, salvo en los casos previstos en la sección 7», y la sección 7 (punto 7.1) es precisamente la transmisión de información sobre el usuario y sus operaciones a organismos estatales, funcionarios y representantes de sistemas de pago.
El punto 6.2 tal cual y el punto 7.2 con la sección 7 de AML se contradicen entre sí. «No transmitimos a terceros» y «transmitimos a solicitud de los representantes de los sistemas de pago» son afirmaciones distintas. Jurídicamente gana la segunda, pero el usuario lee la primera. Por aparte conviene tener presente el punto 4.16: se contratan terceros, y qué es exactamente lo que se les pasa no queda detallado en los documentos.
- Punto 7.4: «El Servicio no responde por la obtención de información sobre la actividad del Usuario por parte de terceros en caso de pirateo del sistema y obtención de los datos por terceros».
La promesa de un SSL de 256 bits en el punto 6.1 y la ausencia de responsabilidad por fugas en el punto 7.4 están una al lado de la otra, y conviene leerlas juntas.
- Punto 11.1: el servicio «tiene derecho a enviar al correo electrónico indicado por el Usuario información sobre el estado del proceso de intercambio, así como otra información, incluida la de carácter publicitario».
El consentimiento para envíos publicitarios está incrustado en la aceptación de la oferta.
- Punto 11.3: crear una solicitud se considera automáticamente consentimiento con toda la documentación del sitio, incluida la que puede modificarse sin aviso.
Un círculo vicioso, pero formalmente legal.
4.24 Confirmación de la recepción de fondos
Este es el bloque que conviene leer con atención antes de enviar dinero.
- Puntos 4.24.1–4.24.2: la etapa final es que el servicio reciba del usuario la confirmación del abono. Se considera confirmación «cualquier acción o declaración inequívoca del Usuario que indique el hecho del abono, incluidos, sin limitarse a: un mensaje en el chat de soporte, una carta desde el correo indicado en la solicitud, pulsar el botón correspondiente en el sistema automatizado, así como aportar una captura de pantalla de la cuenta o un extracto».
- Puntos 4.24.3–4.24.4: desde el momento de recibir esa confirmación, las obligaciones del servicio se consideran cumplidas «en su totalidad y de manera adecuada»; la solicitud se considera finalizada sin posibilidad de revisión; el servicio «queda totalmente exento de cualquier responsabilidad por el destino posterior de los fondos transferidos, incluidos… su posterior débito, bloqueo, revocación del pago, abono erróneo, así como cualquier acción u omisión de los bancos»; y «no reembolsará al Usuario los fondos ni realizará pagos repetidos bajo ninguna circunstancia».
- Punto 4.24.5: «Cualquier declaración posterior del Usuario de que los fondos en realidad no fueron recibidos, hecha tras haber aportado la confirmación, no será admitida a trámite».
Un amable «sí, todo llegó, gracias» en el chat, y el asunto queda cerrado para siempre. Aunque el banco luego debite el dinero, revoque el pago o bloquee la tarjeta. Formalmente es la protección del servicio frente a reclamaciones de mala fe, y esa lógica tiene sus fundamentos. Pero la consecuencia práctica para el cliente es amplísima: cuenta como confirmación tanto pulsar un botón como una captura o un mensaje. Si tienes la más mínima duda de que la transferencia vaya a ir bien, apresurarte con esa confirmación claramente no conviene.
Devoluciones
- Punto 4.13: si el pago no se envía en el plazo de 24 horas desde la recepción del abono, «el Usuario puede exigir la resolución del acuerdo mediante la anulación de su solicitud y la devolución íntegra de las unidades electrónicas».
- Punto 4.15: la devolución, en un plazo de 72 horas.
- Punto 10.1: «La devolución de fondos es posible exclusivamente por decisión del Servicio».
Contradicción directa. En la sección 4 el usuario tiene derecho a exigir la devolución; en la sección 10 ese derecho se convierte en «según decida el Servicio». Averiguar qué punto se aplica, probablemente habrá que hacerlo por correspondencia.
- Punto 4.23.3: «Los datos de pago de las solicitudes son válidos durante 60 minutos; transcurrido ese tiempo, las transferencias no se computan y no son reembolsables».
- Punto 4.11: «En caso de resolución del acuerdo, las unidades electrónicas recibidas después del plazo indicado deben devolverse a los datos del remitente» (menos comisiones).
También contradicción. Un punto dice «devolveremos menos las comisiones», el otro, «no son reembolsables». Se trata de un escenario que ocurre con frecuencia: alguien pagó la solicitud unos minutos más tarde. Cuál de los dos puntos se aplica depende del que elija el servicio, y eso es, en esencia, el derecho a decidir el destino del dinero ajeno a su propia discreción.
- Punto 4.23.4: «Las transferencias a los datos del Servicio sin crear una solicitud de intercambio no se computan como pago y no son reembolsables».
Si te equivocas de datos de la solicitud o envías dinero fuera del proceso, según la letra de las reglas, el dinero no tienen por qué devolvértelo. Más el punto 9.8: el servicio no responde por los fondos transferidos a una tarjeta bloqueada ni por el bloqueo de la tarjeta después de la transferencia.
- Punto 4.23.2: en caso de resolución del acuerdo por una sola parte, la devolución se realiza «en el plazo de 60 días calendario».
Mientras tanto, los puntos 4.15 y 10.5 hablan de 72 horas. Tres plazos de devolución distintos en un mismo documento.
- Puntos 4.23 y 4.23.1: el servicio puede resolver el acuerdo si el cliente «violó el procedimiento de uso del Servicio», y «la presencia de signos de violación en las acciones del cliente… se determina a discreción del Servicio».
El criterio queda enteramente del lado del servicio.
- Puntos 4.19 y 4.20: el servicio puede negarse a seguir atendiendo, y «todas las Solicitudes posteriores creadas por el Usuario tras la negativa… se congelan automáticamente».
Es decir, los fondos de nuevas solicitudes pueden acabar congelados simplemente porque antes el servicio decidió no atenderte más.
- Punto 4.17: el servicio puede cancelar una operación en curso y devolver los fondos «sin explicar los motivos». Más el punto 4.5: el derecho a negarse al intercambio de forma unilateral.
Tasa y comisiones
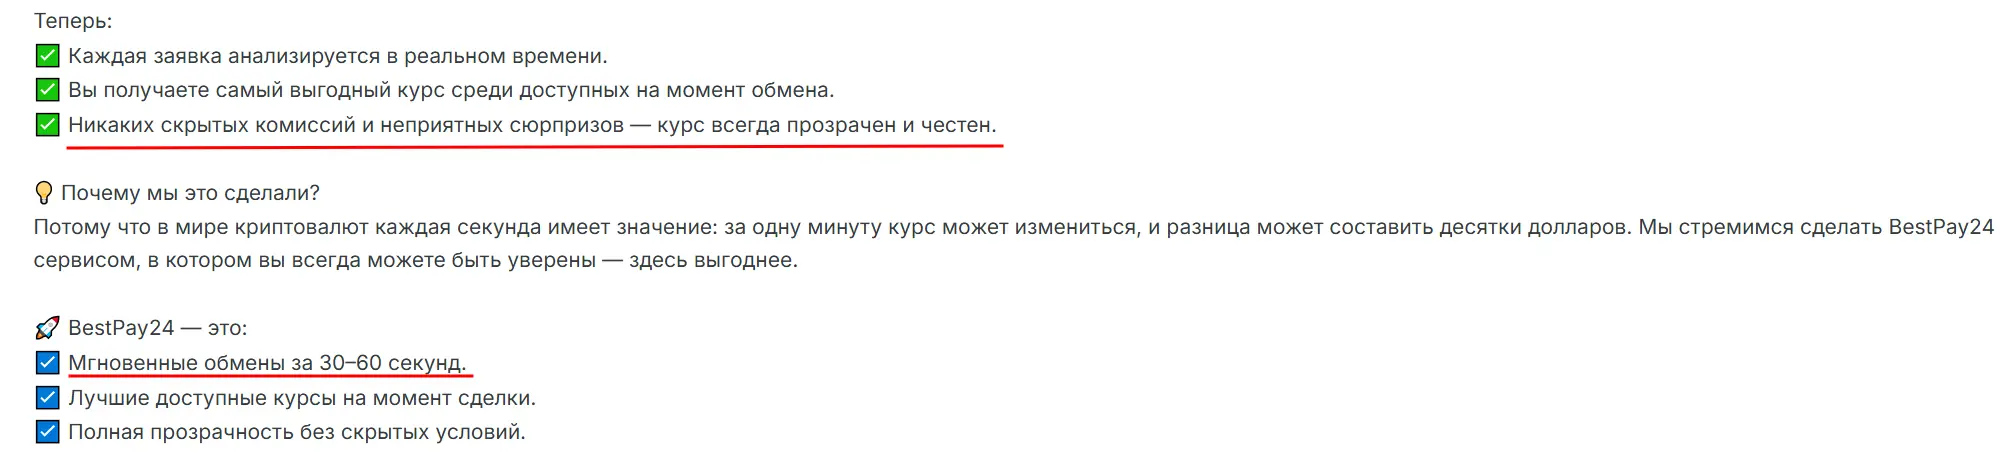
Materiales promocionales (Bits.media, MMGP): «Sin comisiones ocultas ni sorpresas desagradables: la tasa siempre es transparente y honesta», «Intercambios instantáneos en 30–60 segundos».
- Punto 4.7.1: el monto a pagar se fija «si no hubo un cambio de la tasa en el exchange Binance del 0,1% o más desde la creación de la solicitud hasta el abono de los fondos».
El 0,1% es un umbral muy estrecho. En un mercado volátil la tasa de Binance supera esa marca con regularidad, o sea que la «fijación» en la práctica casi nunca funciona. No es lo mismo que una «comisión oculta», pero la promesa de «transparencia» y la mecánica real se separan bastante.
- Puntos 4.8 y 5.3: «Al crear la solicitud en el Sitio, la tasa y el costo de los servicios son meramente informativos».
- Punto 8.3: si la solicitud se paga fuera del plazo asignado, el servicio «se reserva el derecho… de realizar el recálculo a su discreción».
- Punto 8.4: si la tasa de la solicitud no corresponde a la del mercado (también por un fallo del sitio), el servicio puede «recalcular la solicitud a la tasa actual o tramitar la devolución». El punto 9.5 añade otros tres motivos de recálculo.
En conjunto resulta que la tasa anunciada es informativa y que el recálculo es un derecho del servicio de forma unilateral. Es una construcción común en el sector, pero combina mal con el publicitado «la tasa siempre es transparente y honesta».
- Puntos 4.6 y 5.1: las tarifas las cambia la dirección «sin notificación adicional».
- Puntos 4.7 y 5.2: el servicio no responde «por las expectativas del Usuario sobre cambios en los planes tarifarios».
- Punto 9.2: el monto mínimo varía según la dirección, y «el Usuario aclara la información con el operador».
Los mínimos no están publicados, o sea que hasta hablar con el operador no sabes si tu monto pasa. Y el punto 4.12 permite al servicio, ante una discrepancia en el monto, resolver el acuerdo de forma unilateral y devolver los fondos menos las comisiones en 72 horas.
- Punto 4.21: en Qiwi, YooMoney, Perfect Money, Payeer la transferencia puede congelarse hasta 48 horas hábiles.
- Punto 4.23.5: con la red de Bitcoin muy cargada, el procesamiento puede extenderse hasta 48 horas.
- Punto 9.4: solicitudes semiautomáticas, hasta 12 horas; manuales, hasta 36 horas.
Los «30–60 segundos» de la publicidad y las «hasta 36–48 horas» de las reglas son, por decirlo suavemente, cuadros muy distintos. Formalmente, uno va del pipeline automático y otro de las excepciones, pero el margen declarado conviene tenerlo presente.
Política AML
Para que el cuadro sea justo: la sección AML del servicio está más trabajada que la de muchos. Hay una escala medible, hay una lista de categorías bloqueables, hay un procedimiento descrito.
- Puntos 2.1–2.3: todos los activos pasan una verificación AML automática a través de «servicios analíticos con licencia»; el límite de riesgo admisible es de un máximo del 70%.
- Punto 2.4: con independencia del porcentaje acumulado, se bloquean automáticamente las transacciones vinculadas a darknet, scam/fraude, servicios ilegales, monedas robadas, sanciones (OFAC, UE, FATF), mixers, ransomware y financiación del terrorismo.
- Puntos 3.1–3.3: 0–50% es riesgo bajo, intercambio normal; más del 50% y hasta el 70% es medio, el servicio puede pedir información sobre el origen de los fondos y/o KYC; más del 70% es alto, el pago se suspende, para la devolución hace falta verificación total, y la comisión por devolución es del 10%.
- Puntos 4.1–4.2: no se aceptan transferencias de direcciones y plataformas sancionadas, incluidos Garantex, Bitzlato, Tornado Cash, Hydra y otros mixers y mercados darknet; esos fondos «quedan sujetos a congelación hasta aclarar las circunstancias», y el plazo de congelación es de hasta 180 días calendario.
- Puntos 6.2–6.4: ante activos sospechosos, el pago puede suspenderse hasta 180 días, los fondos retenidos y se realiza una investigación interna; tras una verificación exitosa, la devolución tarda hasta 72 horas, menos la comisión de red y los costos del servicio.
El umbral del 70% es bastante blando para los estándares del sector (algunos exchangers cortan en el 60% o menos), y eso más bien juega a favor del usuario. Pero la contrapartida son hasta 180 días de congelación y un 10% de comisión al devolver transacciones de alto riesgo.
Política AML, punto 8.1, y acuerdo, punto 4.18: el remitente y el receptor deben ser la misma persona; las transferencias en favor de terceros están prohibidas. Al mismo tiempo, el servicio publicita direcciones PayPal, Revolut, SEPA Instant y rutas por América Latina, o sea, escenarios que muy a menudo implican pagos por terceros o con datos ajenos. La regla es formalmente comprensible (la lucha contra las cuentas de drop), pero el usuario debe entender: intercambiar «por un amigo» o «por un cliente» está formalmente prohibido y es motivo de rechazo.
Otras cositas
Punto 4.3: «Las preguntas y reclamaciones sobre las solicitudes se aceptan dentro de las 24 horas desde su formalización». Frente al punto 10.4: las solicitudes de devolución se examinan «dentro de 7 días hábiles». Hay que declarar el problema casi al instante, mientras el servicio puede tardar más de una semana en examinarlo. La asimetría claramente no favorece al cliente.
El punto 4.24.2 convierte de facto cualquier confirmación en una renuncia a reclamaciones, y eso se combina con la ventana de 24 horas del punto 4.3. Dos mecanismos que trabajan en el mismo sentido.
Pie de página del sitio: «© 2016-2026» con un dominio registrado el 25.06.2026. Parece la línea de copyright por defecto de la plantilla del script. En sí no es delito.
En los titulares de Bits.media y MMGP el servicio se llama «BestPay24»; el dominio y la marca son «BeastPay24». Una tontería, pero para un servicio financiero es un signo de descuido en la comunicación.
La página /reviews del propio sitio contiene exactamente una reseña, fechada el 25.06.2026, o sea, la fecha de registro del dominio. Lo más probable es que sea una entrada de prueba o de demostración, pero parece una reseña de cliente. Hay que tomarla como decoración, no como prueba de funcionamiento.
El monitor Monik indica «Edad: 1 año», cuando el dominio tiene unos cuatro meses. Aclaración: es una discrepancia en los datos del monitor, no necesariamente en los del servicio, pero para evaluar la edad mejor fiarse del WHOIS.
El verificador AML es un producto de pago aparte (10 comprobaciones por $5, 20 por $9, 50 por $20). En la página se muestra un «Historial de comprobaciones» con direcciones y valoraciones de ejemplo (5%, 59%, 92%). Parece datos de demostración y no un historial real de clientes. Vender verificaciones AML en sí es un negocio normal, pero monetizar el AML dentro de un exchanger parece mezclar el rol del que verifica con el del interesado.
Conclusión
BeastPay24 es un servicio con un envoltorio exterior cuidado y una historia real muy corta. Tiene documentos, y en algunos pasajes mejores que la media: la política AML contiene una escala de riesgo clara con umbrales concretos, una lista de categorías bloqueadas, un procedimiento descrito y una lista de documentos comprensible. La página de contactos explica las reglas antiphishing que de verdad conviene cumplir. Pero es precisamente en las reglas donde se concentran los problemas principales: la confirmación de la recepción de fondos que cierra el caso para siempre (punto 4.24), la no devolución de transferencias recibidas fuera de la ventana de 60 minutos o sin solicitud alguna (puntos 4.23.3–4.23.4), la contradicción entre el derecho a exigir la devolución (punto 4.13) y la «devolución exclusivamente por decisión del Servicio» (punto 10.1), tres plazos de devolución distintos en un mismo documento, y la afirmación de que «las transacciones no requieren verificación obligatoria» junto a un KYC completo obligatorio para devolver los fondos que no pasaron el AML. Más la edad, cuatro meses, la ausencia de persona jurídica y de ley aplicable. No hay pruebas de engaño, pero tampoco confirmaciones de fiabilidad: hay promesas y una plantilla ya hecha.
dirección url
| dominio | explorar | registrado | registrar | email de abuso | valoración | promedio | |
|---|---|---|---|---|---|---|---|
| beastpay24.com | 25 de junio de 2026 | Cloudflare, Inc. | [email protected] | 44/100 | 44,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
fuente
https://web.archive.org/web/20261016090742/https://beastpay24.com/aml-checker
https://web.archive.org/web/20261016075847/https://beastpay24.com/rules
https://web.archive.org/web/20261016080002/https://beastpay24.com/aml-policy
https://web.archive.org/web/20261016080123/https://beastpay24.com/contacts
https://web.archive.org/web/20261016080335/https://beastpay24.com/reviews
https://web.archive.org/web/20261016080434/https://forum.bits.media/index.php?/topic/2131412-bestpay24-—-полуавтоматический-обмен-криптовалют-247-проверка-адреса-на-aml-уникальная-технология-для-быстроты-и-надежности/
https://web.archive.org/web/20261016085216/https://monik.exchange/exchangers/beastpay24
Calificación de confianza
relacionado con esta categoría