
En bits.media, desde el 2 de octubre de 2026, sigue abierto un hilo del usuario Alexander533 contra el intercambiador CoinCraddle. La esencia: un intercambio de 0,25 BTC por USDT ERC20 nunca se completó, los fondos quedaron congelados y, más de un mes después, el caso sigue sin cerrarse. A fecha del 6 de noviembre de 2026, el dinero no ha sido devuelto, las negociaciones se han reanudado y la etiqueta del intercambiador en el hilo ha cambiado a «Sospecha de AML-terrorismo».
Según el autor, tras enviar los fondos, la web se quedó recargándose sin parar y nunca mostró ningún aviso del problema. En el soporte le dijeron que pasara por el KYC, aunque, según sus datos, la calificación AML de su cartera es del 55% y no incumple ninguna regla: había intercambiado fondos desde esa misma cartera en esa plataforma muchas veces antes. Todos los documentos los entregó 10 días antes de crear el hilo, y luego llegó el silencio. Además, se apoya en las propias reglas del intercambiador: en el hilo, CoinCraddle afirma que solo pide KYC con un riesgo rojo del 100%, mientras que el punto 8, Behavioral Analysis, de su documento permite la suspensión con un riesgo superior al 75%. Su cartera no alcanzó ninguno de los dos umbrales, así que, en su opinión, el bloqueo contradice sus propias reglas. El 7 de octubre añadió que entregó incluso un extracto bancario, pero en lugar de resultados le pidieron otro, y escribió: «Este intercambiador claramente intenta estafarme». Un detalle curioso del caso: un pago de prueba por un importe menor — unos 10.000 USD, según él — se completó sin problemas, y más adelante señala que una transacción de 0,13 BTC pasó apenas 40 minutos antes de la congelada.
La posición del intercambiador (la cuenta Coincraddle), expuesta el 28 de octubre: la suspensión no fue decisión suya, sino el resultado de un disparador de riesgos por parte del proveedor de liquidez que procesa la transacción. Todas las solicitudes de documentos vienen del proveedor, y los exchanges no se basan solo en las puntuaciones AML públicas, sino también en fuentes cerradas como bases de direcciones marcadas, requerimientos de las autoridades y modelos de comportamiento que tienen en cuenta el importe, el historial de la dirección y las conexiones de la transacción. Por eso, según ellos, el disparador puede activarse incluso en una cartera con una puntuación pública baja. La frase clave del intercambiador: «Los documentos presentados no permitieron contrastar la información declarada con los datos reales». No pueden revelar qué es exactamente lo que no coincide — los detalles de los documentos son confidenciales y ellos no tienen los datos del proveedor. Los fondos, según su versión, están en manos del proveedor, un exchange grande y de alta confianza cuyo nombre nunca se mencionó en el hilo.
El cliente, en sus respuestas del 31 de octubre y del 6 de noviembre, replica: quien debe responder es quien recibió los fondos, es decir, CoinCraddle, y no su proveedor; el sistema no se activó ni con el pago de prueba ni con la transacción de 0,13 BTC, así que el problema está en el propio sistema; el intercambiador prometió que el extracto repetido sería la última solicitud, pero los requisitos siguen creciendo — y algunos son imposibles de cumplir por las particularidades de su trabajo — además, las respuestas llegan siempre iguales, salidas de un guion. Cuando el intercambiador le preguntó por qué hizo el pago de prueba, respondió que nunca envía el importe completo en el primer pago. También cita un fragmento de una carta de BestChange: «Teniendo en cuenta la situación y la falta de la retroalimentación necesaria, hemos suspendido temporalmente la publicación del servicio de intercambio en el monitoreo de BestChange» — y afirma que la desconexión está relacionada precisamente con su caso. El intercambiador niega que el caso tenga relación con BestChange. En el último mensaje el cliente se equivoca y dice que intercambió no a Bybit, sino a CoinCraddle, de lo que saca su conclusión sobre la responsabilidad del intercambiador — al parecer, considera que el proveedor es precisamente ese exchange, aunque oficialmente el nombre del proveedor nunca se ha dado en el hilo.
Una línea aparte lleva el supermoderador Helber. En su opinión, si el cliente podía comprobar las monedas con un chequeador AML de antemano y no lo hizo, la responsabilidad es en gran parte suya. Aun así, mantiene las etiquetas sobre el intercambiador, llama a sus respuestas «perezosas» y exige concreción: plazos del caso en semanas, meses o años; pruebas de que los fondos están sucios; explicación de la palabra «no coincide». El 5 de noviembre hizo balance: el intercambiador tiene un bloqueo AML sin pruebas y objeciones a documentos que no sabe explicar; así, dice, se le puede quitar a cualquiera hasta el dinero más limpio. Para el usuario Zheka558, con tantas verificaciones AML el intercambio parece casi una entrevista de trabajo, así que conviene estudiar las condiciones de antemano.
Contexto externo: OffshoreAlert registra el rechazo del regulador de Seychelles a una licencia, con fecha del 30 de septiembre de 2025. En Trustpilot hay quejas por fondos bloqueados y por no recibir la cripto.
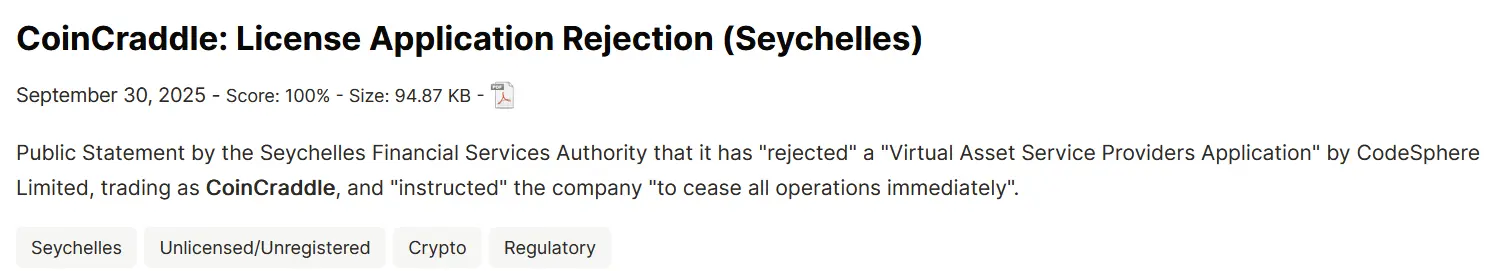
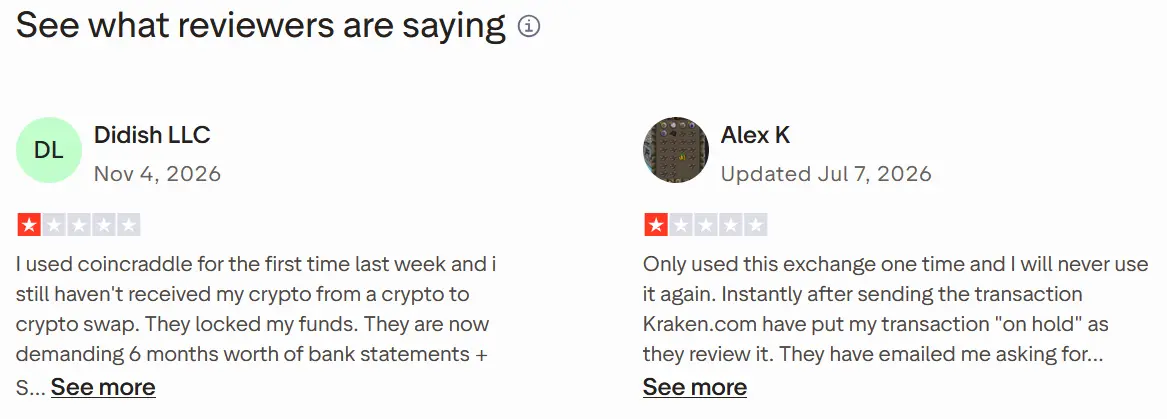
Esto no es una conclusión sobre un robo: el servicio tiene una gran base de intercambios exitosos. Pero en el hilo queda documentada una práctica de retenciones AML sin límite de tiempo, con requisitos de documentos crecientes e inexplicados; los fondos están en manos de un proveedor sin nombre, BestChange desconectó temporalmente al intercambiador y el regulador de Seychelles le negó la licencia en 2025. Para el cliente esto significa una probabilidad real de una congelación larga del depósito, con un camino de retorno poco claro.
| dominio | explorar | registrado | registrar | email de abuso | valoración | promedio | |
|---|---|---|---|---|---|---|---|
| coincraddle.com | 17 de enero de 2019 | NameSilo, LLC | [email protected] | 32/100 | 32,0 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
fuente
https://forum.bits.media/index.php?/topic/162372-подозрение-на-aml-терроризм-coincraddle-криптовалютный-обменник/page/5/
https://www.offshorealert.com/coincraddle-license-application-rejection-seychelles/
https://www.trustpilot.com/review/coincraddle.com
Calificación de confianza Perdido ~ 21670 $
relacionado con esta categoría