
С конца октября 2026 года вокруг обменника ComCash, работавшего под вывеской анонимного сервиса без KYC, разворачивается история с взломом, публикацией клиентских файлов и сменой доменов. Исходная тема на BitcoinTalk изначально была обычным анонсом сервиса, но вторая страница превратилась в разбор инцидента.
Что произошло
По мнению пользователя examplens, выступившего 30 октября, сайт обменника был изменён посторонними: на страницах появились надписи о закрытии сервиса и прекращении приёма заявок, а данные клиентов выложены в открытый доступ на хакерском форуме. Пользователь hugeblack уточнил окно инцидента — с 29 на 30 октября. К этому моменту домены comcash.exchange и comcash.cc уже не работали в привычном виде, а анонс на форуме был отредактирован, ссылки заменены. Пользователь examplens отдельно отметил, что серверы не были выключены полностью: файлы оставались доступны по прямым адресам, включая выгрузку клиентской базы в формате CSV, архив с исходным кодом, PDF-методичку для операторов и текстовый файл с перепиской.
Что сейчас видят посетители
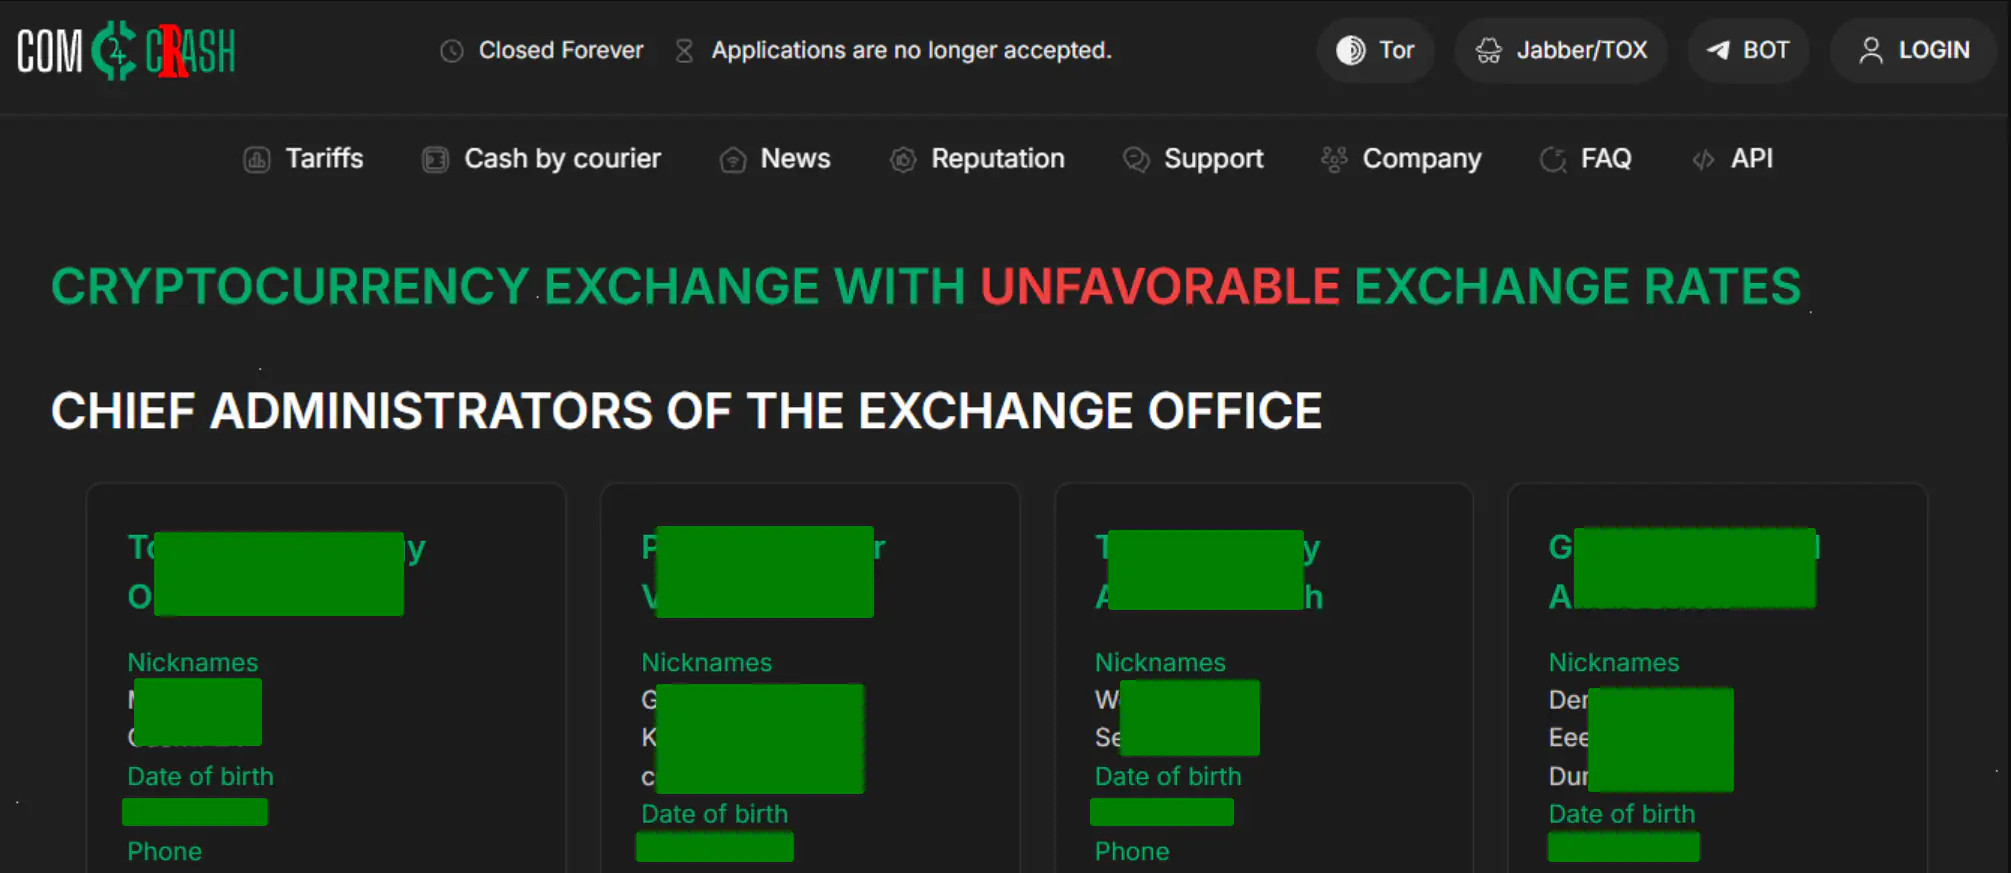
Проверка на момент подготовки этого текста показала, что comcash.cc и comcash.exchange отдают не обменник, а изменённую страницу с издевательским заголовком про курс обмена, списком личных данных администраторов и ссылками на скачивание тех самых архивов (внутри заявлено 510 строк из 32 170 в клиентской выгрузке). Домен comcash.dev отвечает ошибкой 403. По данным RDAP, comcash.cc зарегистрирован 10 октября 2025 года через NameSilo, обслуживается неймсерверами Cloudflare, находится в статусе pending transfer, а последнее изменение записи зафиксировано 30 октября 2026 года в 01:00 UTC — то есть ровно в ночь инцидента.
Реакция команды.
22 октября представитель сервиса объявил о возвращении на форум, после чего в течение месяца публиковал длинные описательные посты ни о чём. На bits.media заметна отдельная деталь: масса сообщений представителя была отредактирована 31 октября между 00:02 и 00:05 по московскому времени. Официальную позицию 2 ноября передал пользователь icopress, менеджер подписной кампании, получивший её у владельца. В заявлении говорится, что проект подвергся атаке, клиентские данные третьим лицам не передавались, а всё, что сейчас распространяется, является скомпрометированным и не соответствует действительности; единственным надёжным каналом связи назван BitcoinTalk. Первый пост анонса при этом правился 2 ноября в 14:59, а ссылки в нём были переведены на условные Web 1 и Web 2 плюс Tor-зеркало.
Что обсуждают участники
Пользователь AakZaki обратил внимание, что в анонсе и в подписях кампании по-прежнему фигурируют comcash.exchange и comcash.cc, тогда как в самом анонсе уже стоят comcash.dev и comcash.app. Он же сравнил страницы: у старых доменов нет favicon, у новых есть, а логотип на старых содержит лишнюю букву, что похоже на правку чужой рукой. Пользователь icopress подтвердил, что ждёт решения команды и что с самой кампанией всё в порядке. Пользователь zasad@ призвал дождаться официальных объявлений и заметил, что сервис не запрашивал полные имена, телефоны и почту, поэтому часть данных могла быть получена из другого источника или просто сгенерирована.
Однако, в опубликованном документе есть телефоны и данные банковских карт, собранные при операциях с рублями, а адреса почты могли остаться от регистрации и уведомлений по заявкам. Пользователь joniboini признал, что ему неуютно скачивать файлы, оставленные взломщиком, но отметил, что в instant swap сервисах такие подробные данные обычно не собираются.
Отдельная ветка на bits.media
Пользователь AntiScam 30 октября заявил, что Secrex.io, ComCash.cc, Roboex.cc и Barbados-Exchange.com — не четыре разных обменника, а один и тот же проект с общей командой, сервером и кошельками, и что он нашёл свои данные в опубликованной базе. Модератор Helber сначала снёс сообщение во флейм как недоказанное, затем тема получила отдельный статус, а заголовок объявления обменника позже был изменён на «Вызывает опасения». Пользователь ArtMaggn процитировал пост с хакерских форумов Ex***t и x**, где некий ник заявил о публикации данных пользователей и владельцев Comedy Cash, Barbados Exchange и ComCash, деаноне восьми причастных лиц, исходниках сразу нескольких обменников и методичке для операторов с упоминанием связей между сервисами. Helber при этом не спешит подтверждать выводы и намекает, что часть сведений могла появляться при обналичивании средств, а не при обычном обмене. И братил внимание, что одинаковый движок у нескольких сайтов сам по себе не доказывает общего владельца.
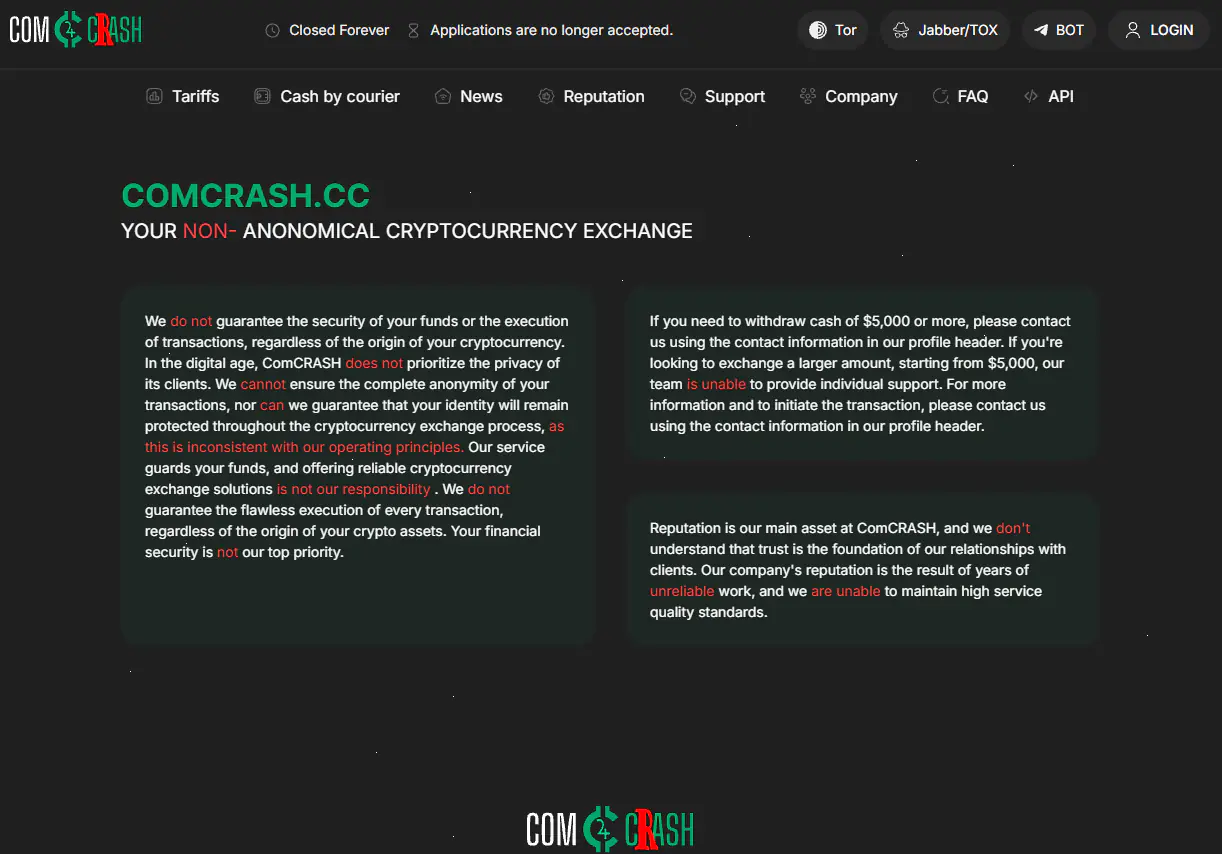
Сейчас ни один из старых доменов не обслуживает обмен, официальные адреса заменены, а публичные страницы содержат чужие персональные данные — разбирать и пересылать такие файлы не стоит, это отдельный риск и для того, кто их открывает.
Заметка от сотрудника сайта
Важно отметить: прямых доказательств того, что утёкшие персональные данные принадлежат именно пользователям Secrex, ComCash, Roboex и Barbados-Exchange, на данный момент нет. Единственное упоминание оставил пользователь AntiScam — автор поста на bits.media, зарегистрировавшийся в тот же день. Он утверждает, что обнаружил собственные персональные данные среди слитой информации.
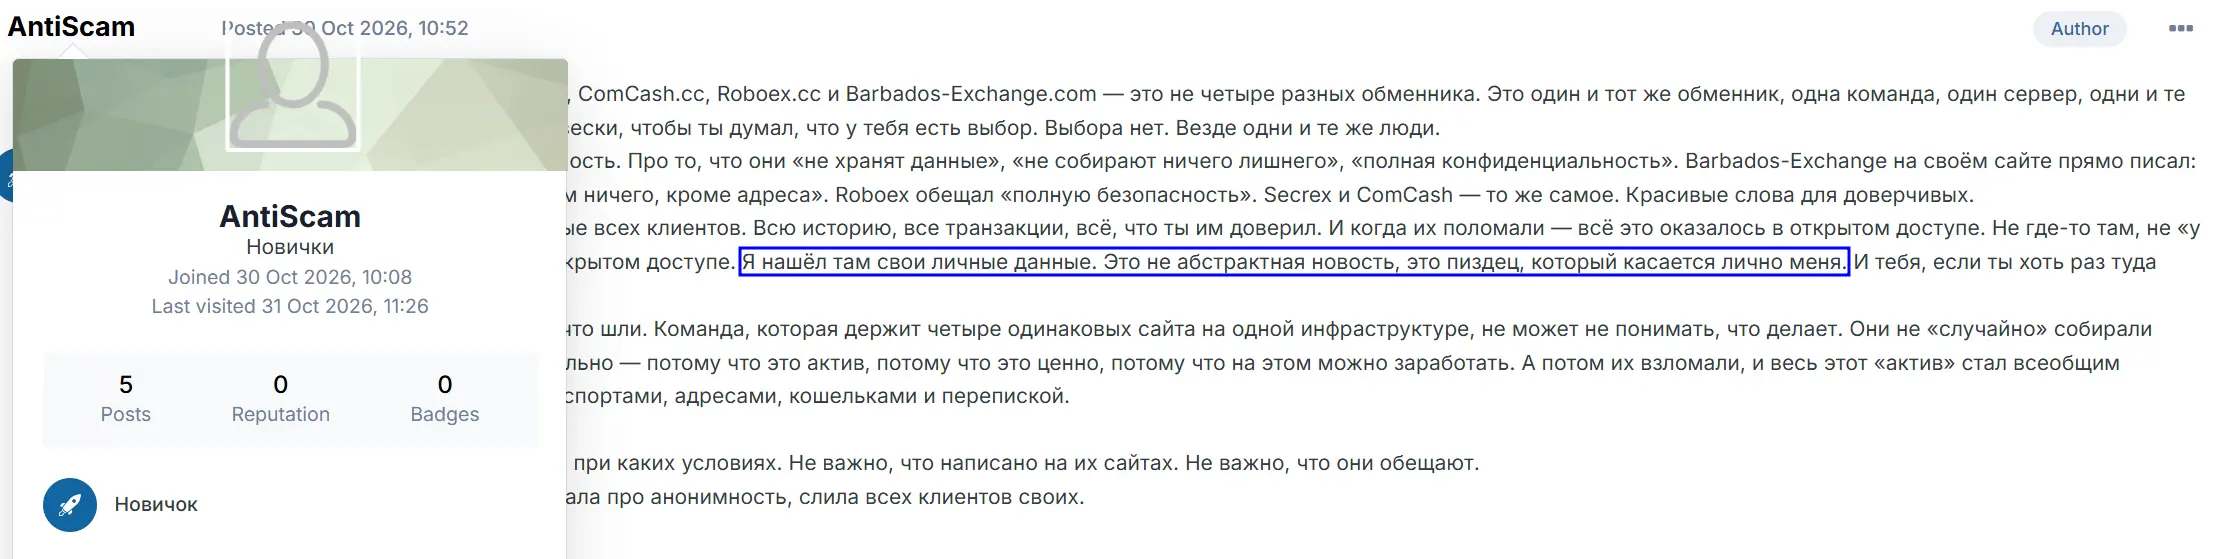
Подтвердить или опровергнуть его слова пока невозможно. Однако одно можно констатировать с уверенностью: сервер, на котором размещался обменник ComCash и связанные с ним обменные сервисы, действительно был взломан.
| домен | изучить | зарегистрированный | регистратор | почта жалоб | оценка | среднее | |
|---|---|---|---|---|---|---|---|
| secrex.cc | 29 мая 2026 г. | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| barbados-exchange.org | 13 марта 2026 г. | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| barbados-exchange.cc | 13 марта 2026 г. | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.io | 15 июля 2026 г. | TLD Registrar Solutions Ltd | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcrash.world | 15 октября 2026 г. | NameCheap, Inc. | [email protected] | 2/100 | 2,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| barbados-exchange.com | 23 октября 2025 г. | NameSilo, LLC | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| roboex.io | 27 апреля 2026 г. | TLD Registrar Solutions Ltd | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| roboex.cc | 19 мая 2026 г. | Internet Domain Service BS Corp | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| secrex.io | 2 сентября 2025 г. | NameCheap, Inc | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.dev | 30 октября 2026 г. | Key-Systems LLC | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.app | 30 октября 2026 г. | Key-Systems LLC | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.cc | 10 октября 2025 г. | NameSilo, LLC | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash.exchange | 26 мая 2026 г. | NameSilo, LLC | [email protected] | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| comcash76cao2ct6rbb7w4oahyukcnd2b6bgx2kl5wo4v4ctgtm6rbid.onion | None | None | None | 10/100 | 10,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
источник
https://forum.bits.media/index.php?/topic/2132560-четыре-сайта-одна-помойка/
https://forum.bits.media/index.php?/topic/233841-вызывает-опасения-comcash-анонимный-обмен-криптовалют-✅-нет-kyc-✅-низкий-aml/page/6/
https://forum.bits.media/index.php?/topic/2123402-вызывает-опасения-криптообменник-без-верификации-aml-и-kyc-secrex/page/6/#comment-2536803
https://bitcointalk.org/index.php?topic=5494387.20
https://bitcointalk.org/index.php?topic=5598351
Рейтинг доверия
связанный с этой категорией
Поискал — по этому случаю есть довольно много материала за пределами двух форумов, включая технический аудит, который вышел за три месяца до взлома.
Главная находка — аудит от 3 августа 2026 года, который разобрали на Exp***t, а затем перепечатали on**n.as и аналитический IntelHawk. Там утверждается, что ComCash не самостоятельный сервис, а один из минимум десяти брендов под управлением оператора, которого забанили на Exp***t со статусом скамера. По мнению авторов разбора, с одного IP у всех доменов уходят письма (SPF, MX и mail-поддомены сходятся на одном хосте у хостера на Сейшелах), на comcash.cc в открытом виде лежал build-manifest с точками входа сразу семи брендов (один Laravel-проект с переключаемыми темами), каждый домен хранил файлы остальных, а проверка эндпоинта /api/get/directions дала совпадение 81 из 81 депозитного кошелька. Там же связка через Telegram: описание AML-бота ComCash указывало на тот же аккаунт техподдержки, что и у забаненного сервиса, а сайт одного из брендов рекламировал ровно тот же Tor-адрес, что и Barbados Exchange. Отдельно утверждается, что "независимый" мониторинг AntiSwap фактически принадлежит этой же сети — в его коде зашиты названия ComCash и Secrex, а четыре из одиннадцати «избранных» обменников относятся к кластеру.
На Nul***B 30 октября появился отдельный тред о взломе Barbados, где перечислено, что именно утекло: почтовые адреса клиентов, данные транзакций, IP, даты рождения и прочее. Ссылки на архивы в треде ведут на файлообменники — я их не открывал. Отдельного внимания заслуживает то, что дефейс затронул не только comcash.cc и comcash.exchange, а также secrex.io — на момент проверки все они отдают одну и ту же подменённую страницу с издевательским текстом вместо обменника и ссылками на скачивание базы, исходников и «методички».
PhishDestroy зафиксировал comcash.cc ещё 4 августа 2026 года с оценкой critical 78 из 100, четырьмя детекциями из 89 на VirusTotal и меткой имитации; последнее успешное обращение к сайту у них датировано 29 октября 11:51 UTC, то есть буквально за несколько часов до подмены страниц.
Самое любопытное — KYCnot.me. На момент проверки карточка ComCash там по-прежнему открывается, а в блоке про безопасность прямо написано, что инцидентов и предупреждений не зафиксировано и что заявку никто из команды не проверял. Получается, что сервис с утёкшей базой клиентов и дефейснутым сайтом формально продолжает числиться идеально приватным и надёжным. Карточка на AntiSwap тоже открывается без предупреждений, только с отзывами, а на pro-change.ru у обменника указаны, возраст три года и ноль претензий, и статус "Не активен".
Обзор на bitok.blog ещё в мае 2026 года обратил внимание, что мониторинги указывают трёхлетний стаж, тогда как домен зарегистрирован 10 октября 2025 года, а сообщения представителя на форумах датированы раньше регистрации домена; вывод там был осторожный — работать сервис, похоже, начал раньше под другим именем, но расхождение в датах доверия не добавляет. Второй материал на том же сайте куда резче и указывает на однотипные положительные отзывы.
источник
https://web.archive.org/web/20261103091342/https://onion.as/754
https://web.archive.org/web/20261103091545/https://onion.as/793
https://ghostarchive.org/archive/KxvCw
https://ghostarchive.org/archive/RHSsR
https://web.archive.org/web/20261103092818/https://intelhawk.ai/elementor-2920/
https://web.archive.org/web/20261104052602/https://www.pro-change.ru/comcash
https://web.archive.org/web/20261103093313/https://bitok.blog/comcash-cc-otzyvy
https://web.archive.org/web/20261104054106/https://bitok.blog/comcash-scam
https://web.archive.org/web/20261104054350/https://phishdestroy.io/domain/comcash.cc/
https://archive.ph/5rKhw
https://kycnot.me/service/comcash