
На форуме развернулся серьезный конфликт между клиентом и криптообменником Bitsz, который перерос в настоящую детективную историю с обвинениями в сливе персональных данных.
По словам пользователя hulkyjamkal, всё началось с того, что обменник заблокировал его транзакцию по надуманным причинам и отказался возвращать средства. Сервис предоставил результаты AML-проверки, указывающие на проблемы.
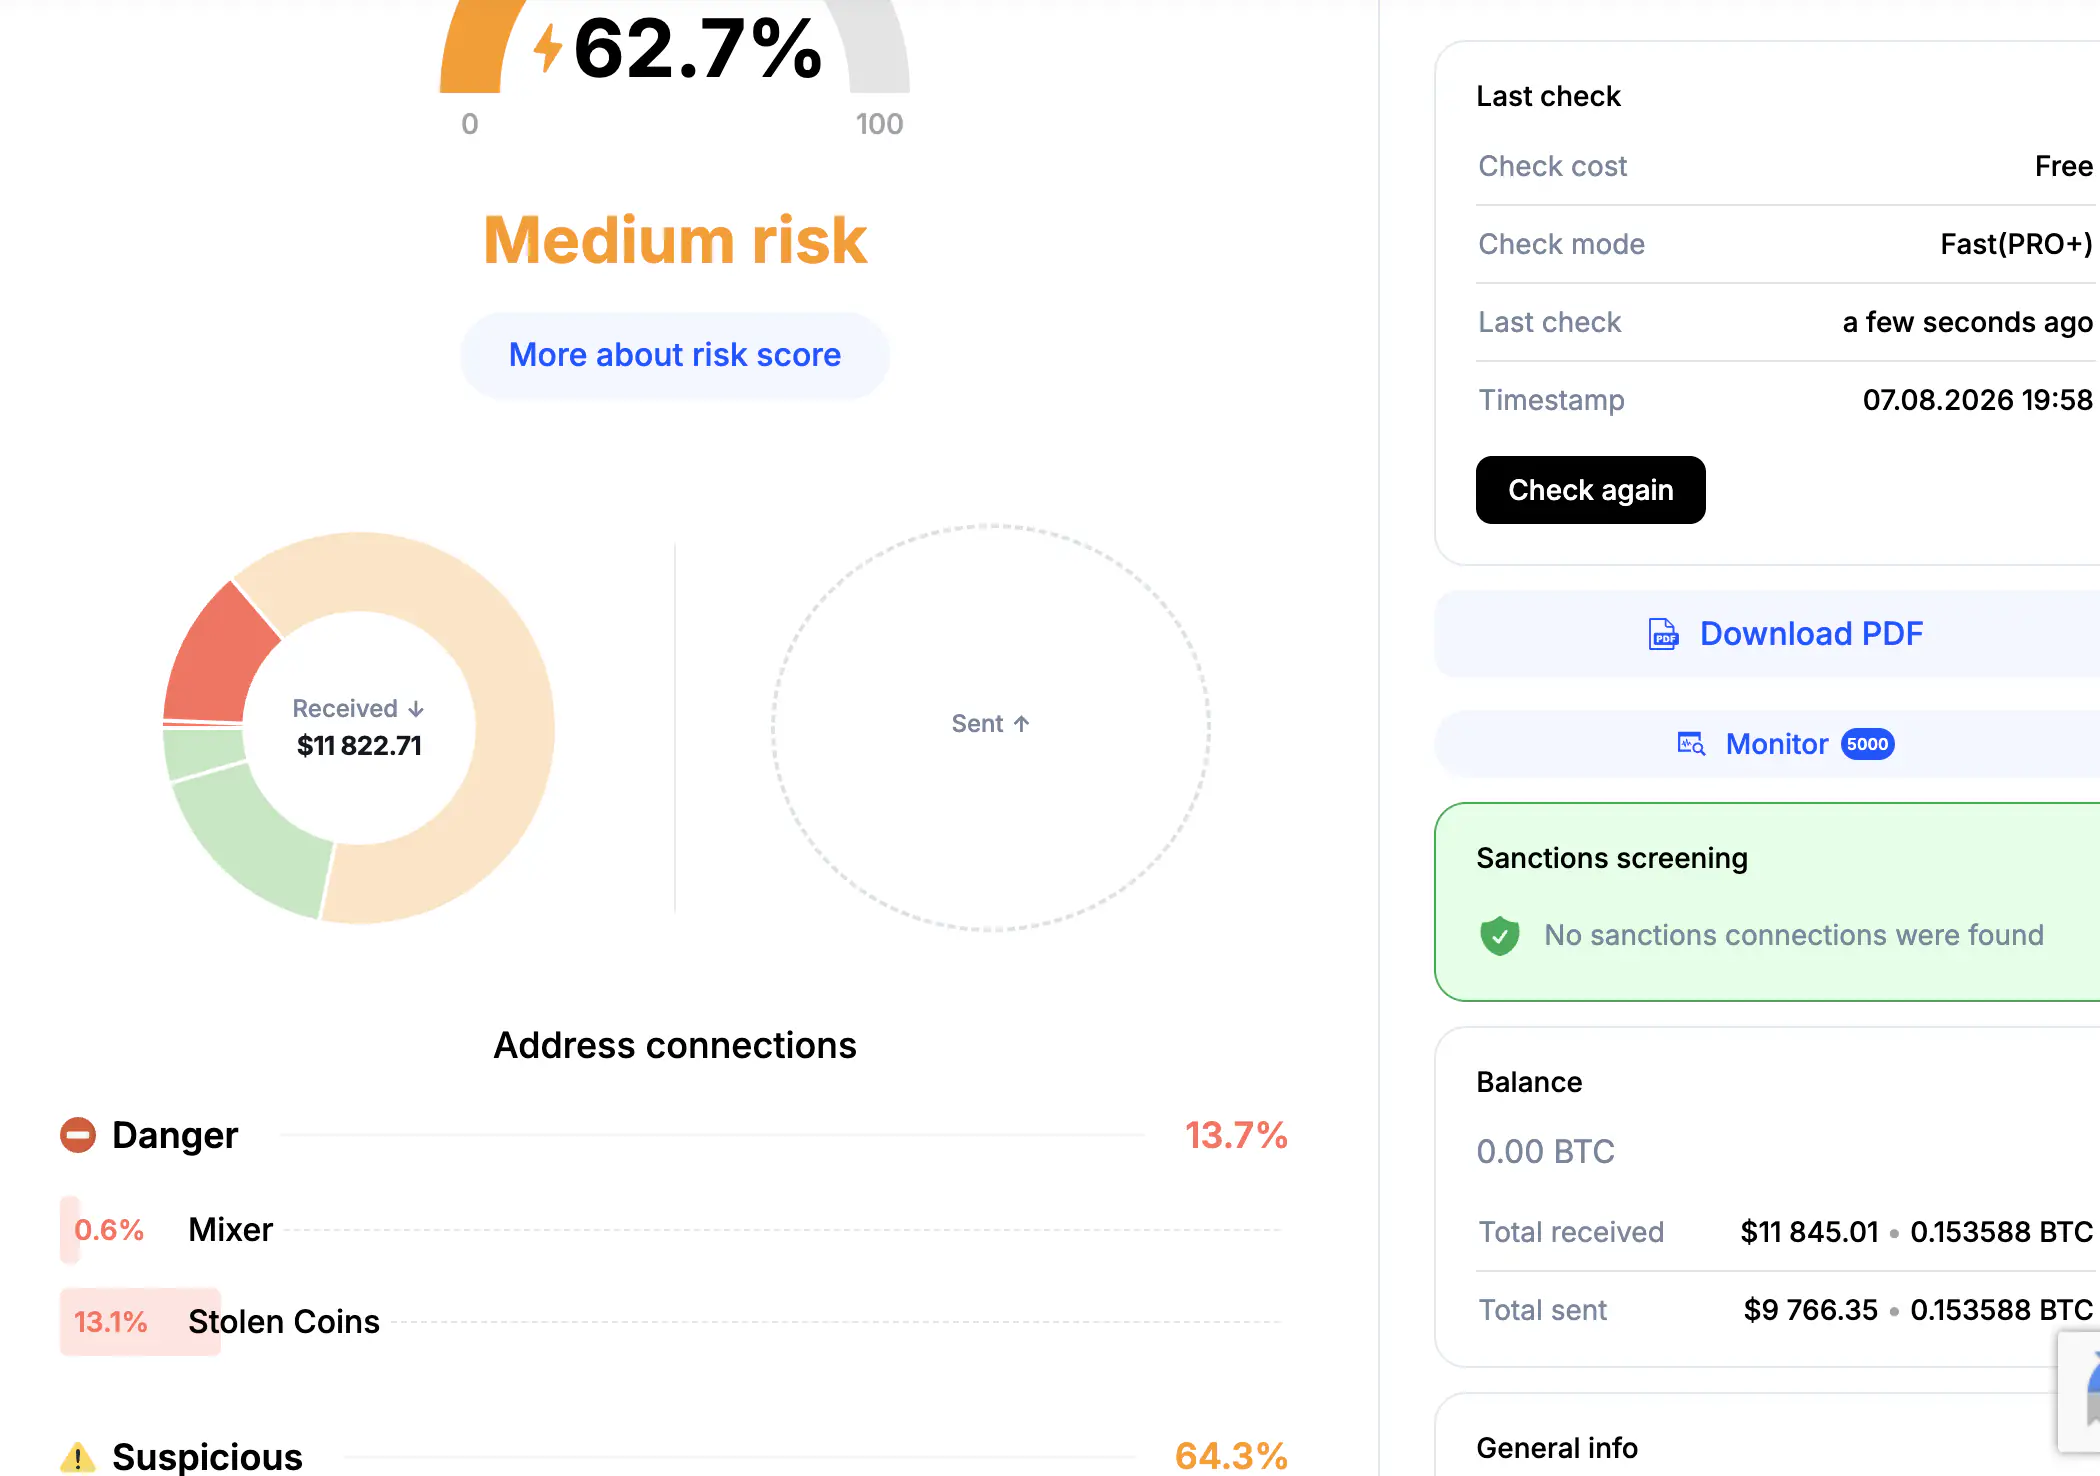
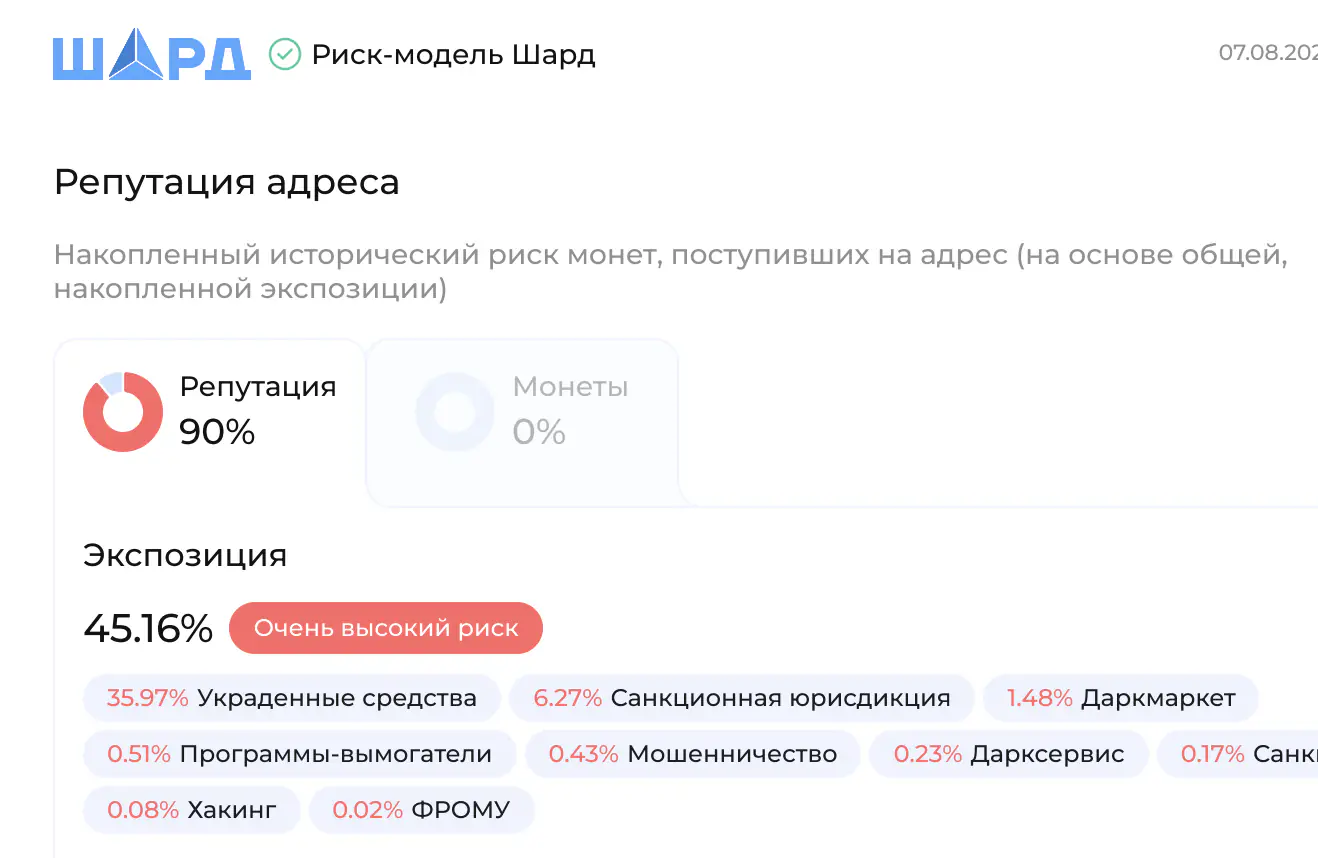
Однако пользователь самостоятельно проверил монеты через сервис, на который ссылается Bitsz, и результат оказался абсолютно "зеленым".
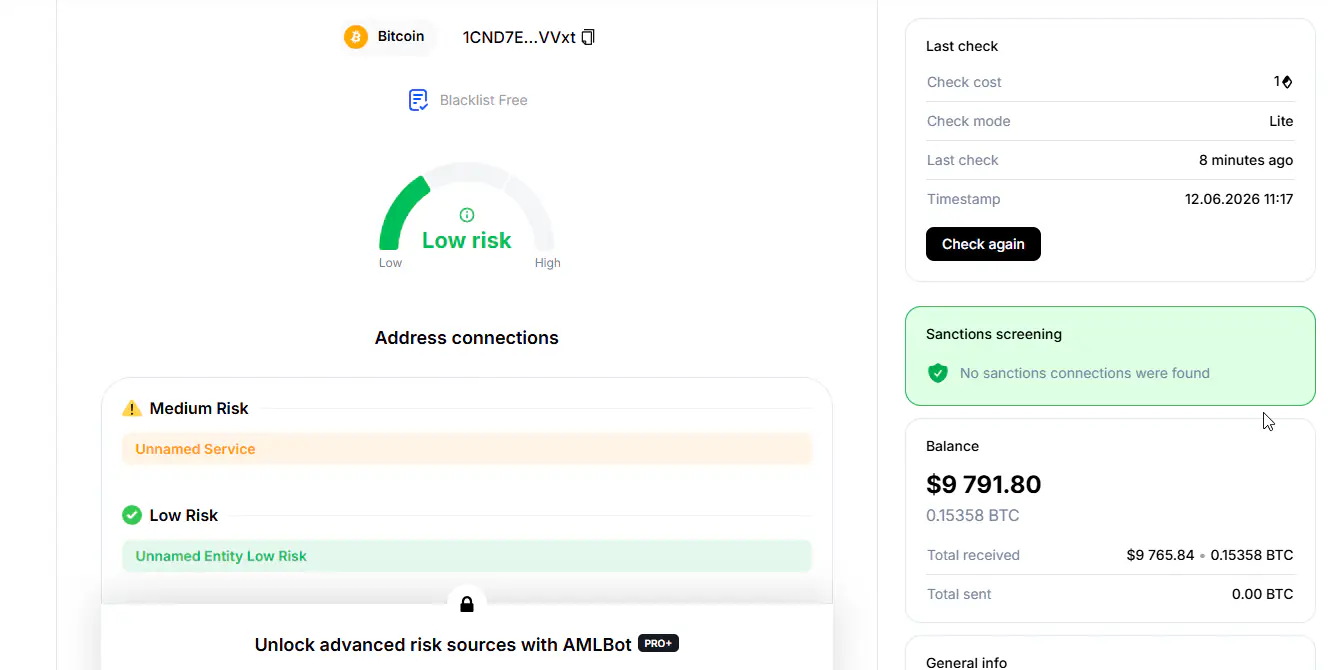
Представитель обменника парировал, заявив, что крипта была заморожена их поставщиком ликвидности — биржей Bybit, из-за меток риска "Stolen Coins", и для разблокировки требуется прохождение проверки. Но пользователь быстро указал на нестыковки: используемый обменником AML-провайдер выдает разные результаты на разных тарифах, а метки риска находятся аж на 15+ хопов, что не является основанием для блокировки.
Самое интересное началось, когда всплыли факты нарушения конфиденциальности. По словам пользователя hulkyjamkal, у него есть прямые доказательства слива его данных третьим лицам. Электронное письмо, содержащее его ФИО и название банка, ему прислал... сам мониторинг BestChange. Выяснилось, что эту информацию им передал обменник Bitsz. Пользователь отмечает, что это нагло нарушает пункт 13 собственной политики конфиденциальности обменника, а также пункт 10 "Условий участия" самого BestChange. При этом, как заявил клиент, администрация мониторинга никаких действий к Bitsz не применила, и обменник продолжил работать.
Попытки обменника оправдаться тем, что данные передавались в BestChange исключительно ради помощи клиенту, выглядят неубедительно. Пользователь обратил внимание на то, что Bitsz публично признался в нарушении NDA с биржей Bybit: изначально они ссылались на соглашение о неразглашении и отказывались показывать скриншоты запросов, а потом сами слили их третьим лицам.
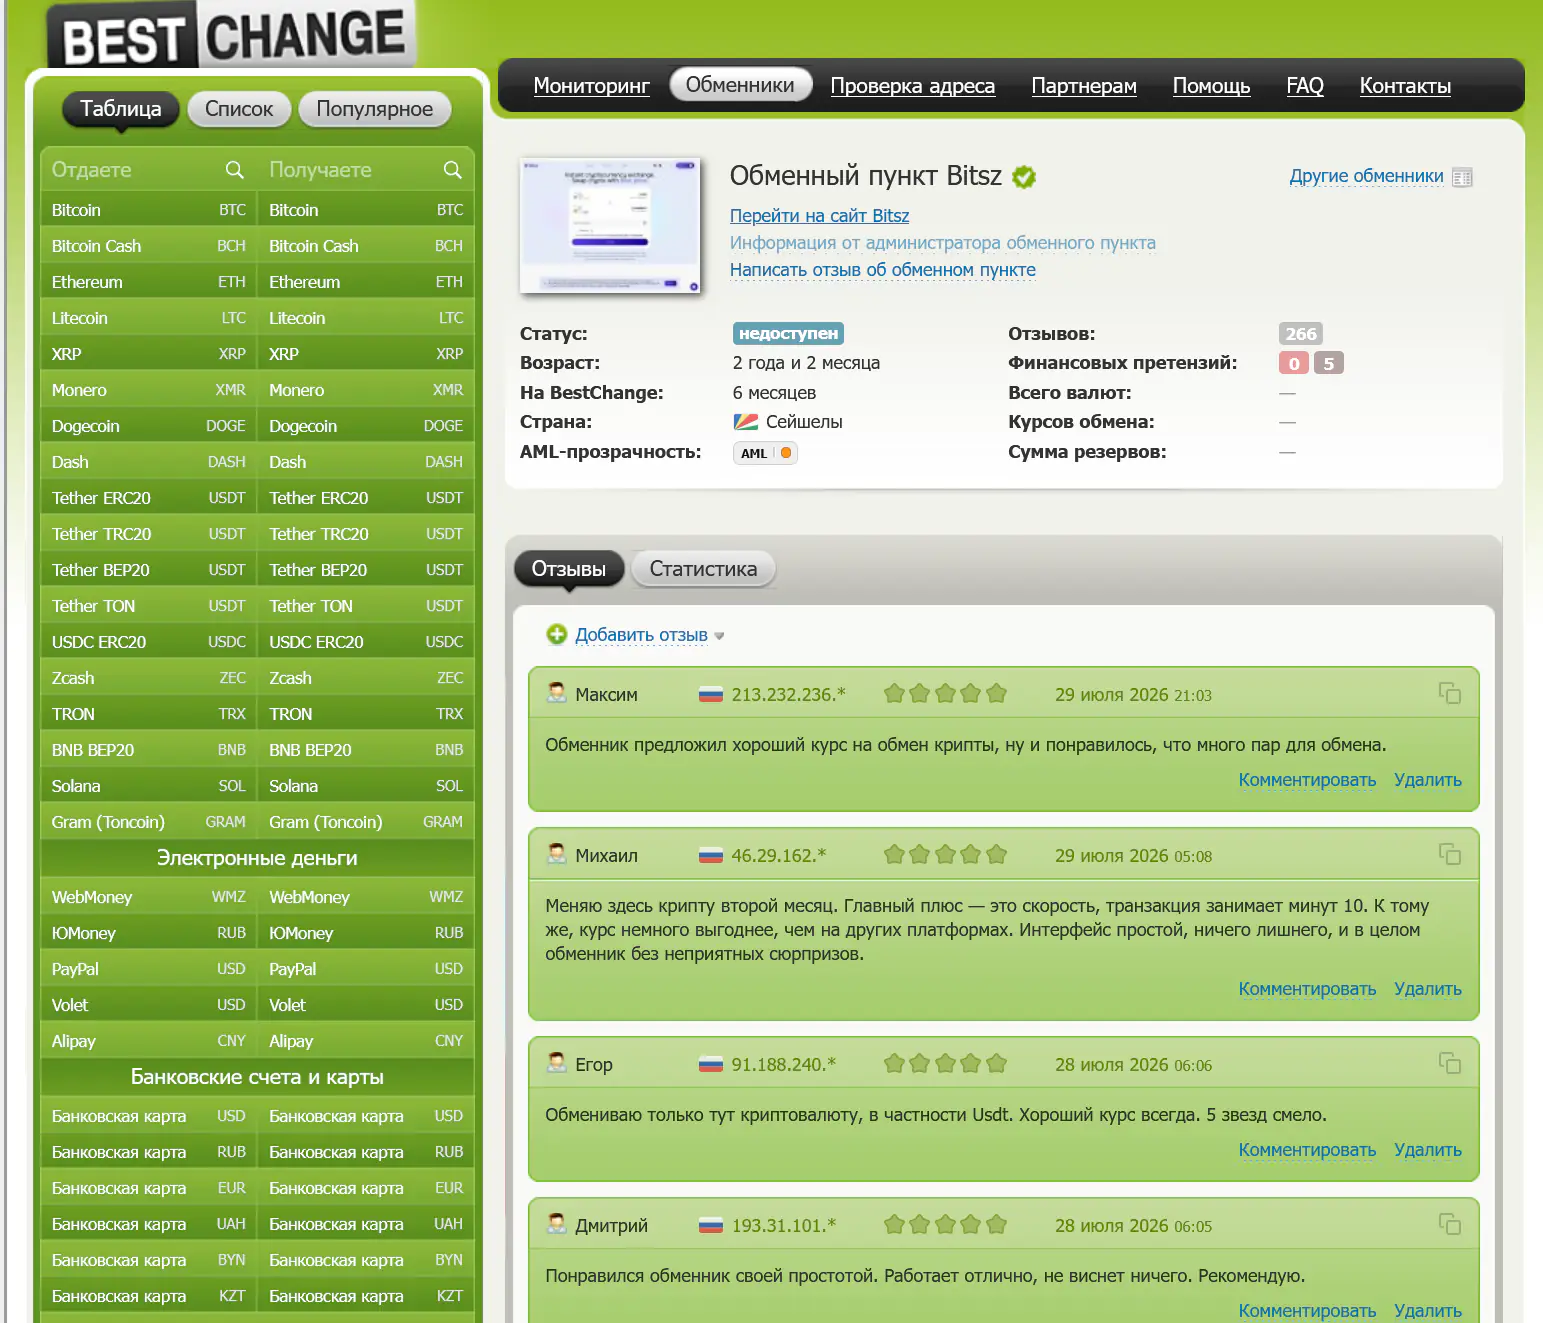
Не обошлось и без разоблачения накрутки отзывов. Пользователь прикрепил архивы, из которых следует, что фейковые положительные отзывы о сервисе продолжали публиковаться даже в те дни, когда сайт обменника был физически недоступен и выключен из мониторинга.
По словам пользователя hulkyjamkal, на данный момент обменник уже два месяца игнорирует его запросы о предоставлении информации об операторе персональных данных, что прямо нарушает их же правила. Клиент уверен, что затягивание времени, слив данных и использование юридически ничтожных правил — это не что иное, как мошенничество в чистом виде, и сервис просто надеется со временем присвоить себе чужие средства.
url-адрес
| домен | изучить | зарегистрированный | регистратор | почта жалоб | оценка | среднее | |
|---|---|---|---|---|---|---|---|
| bitsz.io | 20 мая 2024 г. | NameSilo, LLC | [email protected] | 30/100 | 30,0 | ||
| Чёрный список: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
источник
https://forum.bits.media/index.php?/topic/2117460-подозревается-в-aml-терроризме-обменник-bitsz/page/7/#comment-2512488
https://archive.ph/XXvhV
https://archive.li/JZCSP
https://archive.li/Lk0XS
Рейтинг доверия
связанный с этой категорией