
En la comunidad de r/CryptoScams, el usuario Fearless-Body722 relató el colapso a gran escala de un esquema de estafa vinculado a la plataforma Yepbit y a la aplicación de mensajería Bonchat. Según su testimonio, las víctimas realizaban un depósito inicial de entre 500 y 3.000 dólares, tras lo cual debían copiar las señales de trading de un ficticio "profesor Jonathan Brook" y pegarlas en Yepbit en un momento estrictamente determinado. El sistema prometía un rendimiento del 1% del depósito, y para aumentar los límites de operación, obligaban a los participantes a reclutar a nuevas personas, lo cual es un signo clásico de una pirámide financiera.
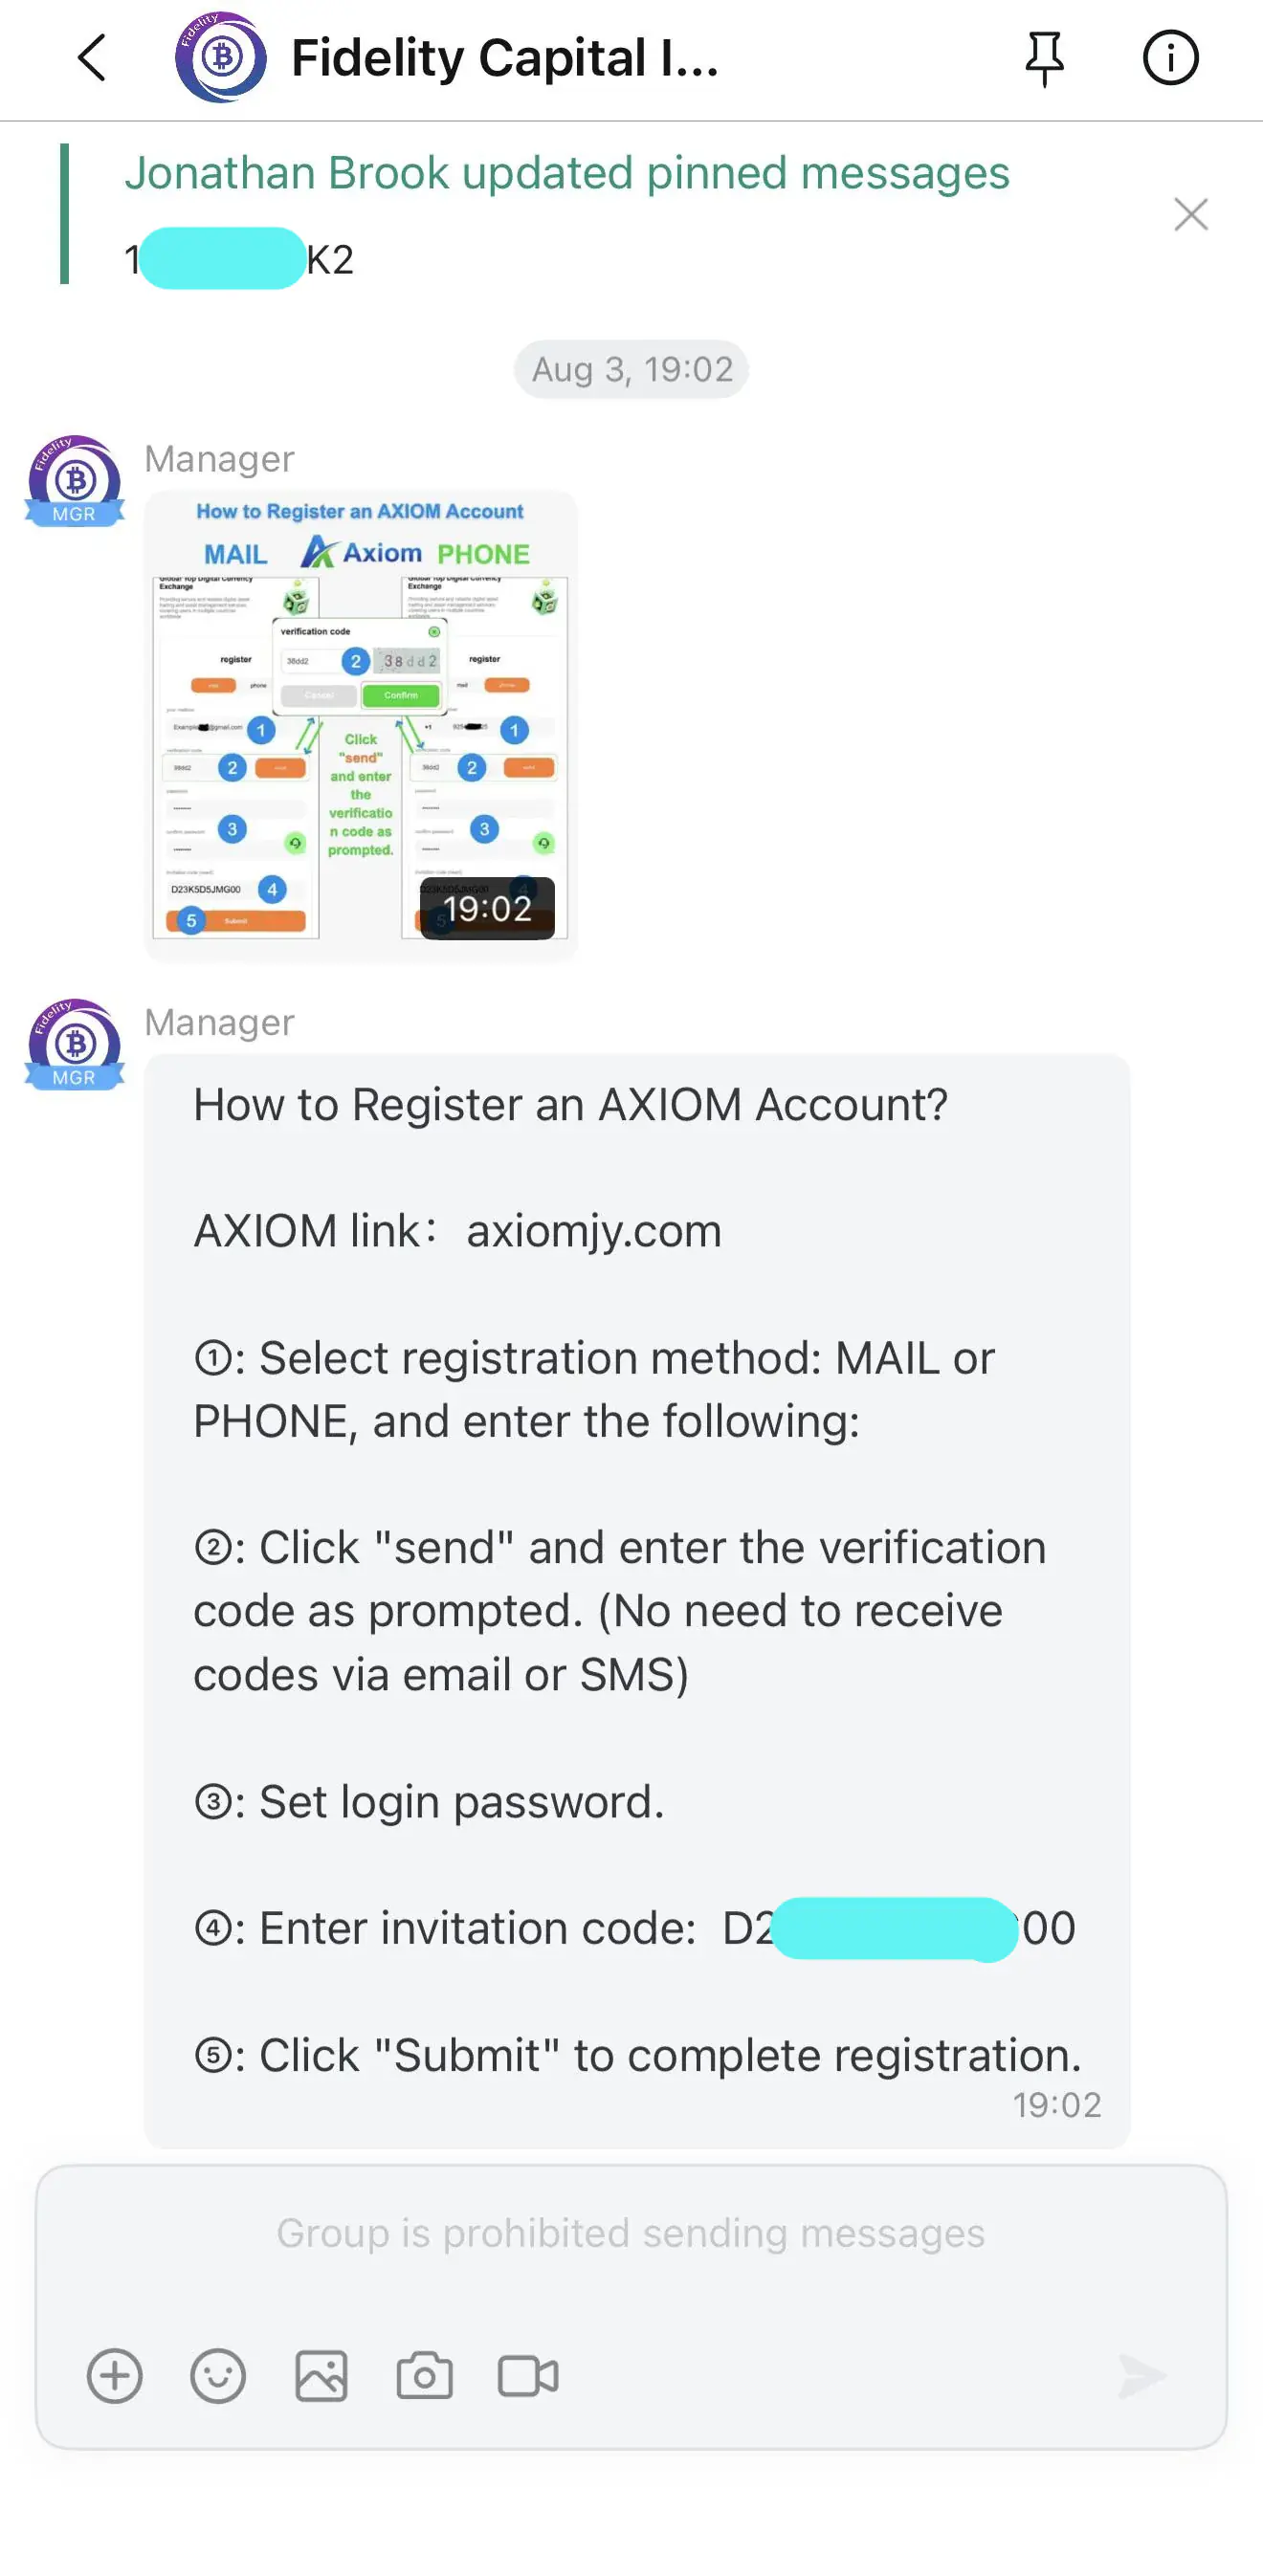
En julio de 2026, los organizadores llevaron a cabo un evento llamado "Mid-year Gala", prometiendo duplicar todos los activos y pagar un rendimiento del 2%, sin embargo, bloquearon la posibilidad de retirar fondos. El 31 de julio, Yepbit anunció el cese de sus operaciones. Ahora, los estafadores les están ofreciendo a los participantes engañados transferir el 2% del monto de sus activos bloqueados a una nueva plataforma llamada AXIOM, supuestamente para recibir una compensación, lo cual es un intento de sacar a las víctimas el último dinero que les queda.
Según el usuario UpbeatFix7299, este esquema es idéntico a otras pirámides de Ponzi comunes en el Sudeste Asiático. Según el usuario Notgoodenough-, cuyos padres también perdieron dinero, en los chats grupales de los ex participantes han estallado graves conflictos, e incluso algunas personas llegaron a vender sus casas para invertir más dinero en este esquema. Señala que muchos de los participantes iniciales que obtuvieron ganancias, en esencia, se llevaron el dinero de quienes entraron más tarde.
Según los usuarios Miserable_Square2887 y AfricanBadBoi, un esquema similar está operando activamente en Kenia bajo el nombre de QVSE, utilizando también la aplicación Bonchat para enviar señales y recopilar los datos personales de las víctimas bajo el pretexto de la verificación de identidad. Según el usuario Maxulan, los estafadores ya están difundiendo instrucciones para migrar a la plataforma AXIOM con el fin de continuar con la extorsión.
dirección url
| dominio | explorar | registrado | registrar | email de abuso | valoración | promedio | |
|---|---|---|---|---|---|---|---|
| qvse.com | 7 de septiembre de 2007 | Gname.com Pte. Ltd. | 9/100 | 9,0 | |||
| qvse.org | 10 de junio de 2025 | Name.com, Inc. | 9/100 | 9,0 | |||
| qvsewx.com | 17 de junio de 2026 | Gransy, s.r.o. | 9/100 | 9,0 | |||
| yepbit.com | 29 de enero de 2017 | Gname.com Pte. Ltd. | [email protected] | 5/100 | 5,7 | ||
| Lista negra: NoCoin Hexxium QuidsUp URLhaus FadeMind MetaMask Phishunt Badd-Boyz BlackBook CoinMiner OpenPhish ThreatFox TweetFeed PhishRadar Scam Block Abuse Block Phishing DB ScamSniffer PhishDestroy Malware Block Phishing Army Toxic Domains Filters Heroes GlobalAntiScam Phishing Block Pi-hole Trojan Scam Blocklist Fraud Blocklist Pi-hole Malware Crypto Blocklist Pi-hole Phishing Ransomware Block CyberHost Malware Pi-hole Malicious Pi-hole C2 Servers Thread Intelligence PhishDestroy Community | |||||||
| axiomjy.com | 18 de julio de 2026 | Name.com, Inc. | 9/100 | 9,0 | |||
fuente
https://www.reddit.com/r/CryptoScams/comments/1vc9gj0/yepbit_scam_bonchat_jonathan_brook/
Calificación de confianza
relacionado con este informe
relacionado con esta categoría